
Codex 自動 code review 教學:連 GitHub、設定規則、睇懂審查結果(Plus 起)
按 OpenAI 官方文件,逐步設定 Codex 在 GitHub 審查 pull request:設定 Codex cloud、開啟 Code review 同 Automatic reviews、留言 @codex review、用 AGENTS.md 寫審查規則、睇懂 P0/P1 結果同叫 Codex 修正;亦講清楚方案限制(官方功能表由 Plus 起列明)、Security Review、用量計法同地區資格。資料核對日期:2026 年 9 月 15 日。

本頁內容
難度
中階
所需時間
30–45 分鐘(首次設定 Codex cloud 及 environment;新連接的 repository 要等幾分鐘才顯示)
你需要準備
一個官方功能表列明可用 GitHub code review 的 ChatGPT 方案(Plus、Pro、Business 或 Enterprise/Edu) · GitHub 帳戶,以及目標 repository 的 push 或 admin 權限 · 瀏覽器(chatgpt.com/codex 及 GitHub) · 可選:repository 內的 AGENTS.md
開始之前
- 先核對所在地是否在 OpenAI 官方支援國家/地區清單(ChatGPT 及 API);截至 2026 年 9 月 15 日,香港不在兩份清單內
- 官方功能表由 Plus 起列明 GitHub code review(Plus、Pro、Business、Enterprise/Edu);Free 和 Go 未有列明,API key 不支援
- Codex cloud 必須以 ChatGPT 帳戶登入;以電郵及密碼登入的帳戶,要先設定多重要素驗證(MFA)
- 設定自動審查需要已連接的 GitHub repository,以及該 repository 設定的 push 或 admin 權限
- 建議先用測試 repository 或非關鍵 PR 練習,確認留言內容和權限範圍
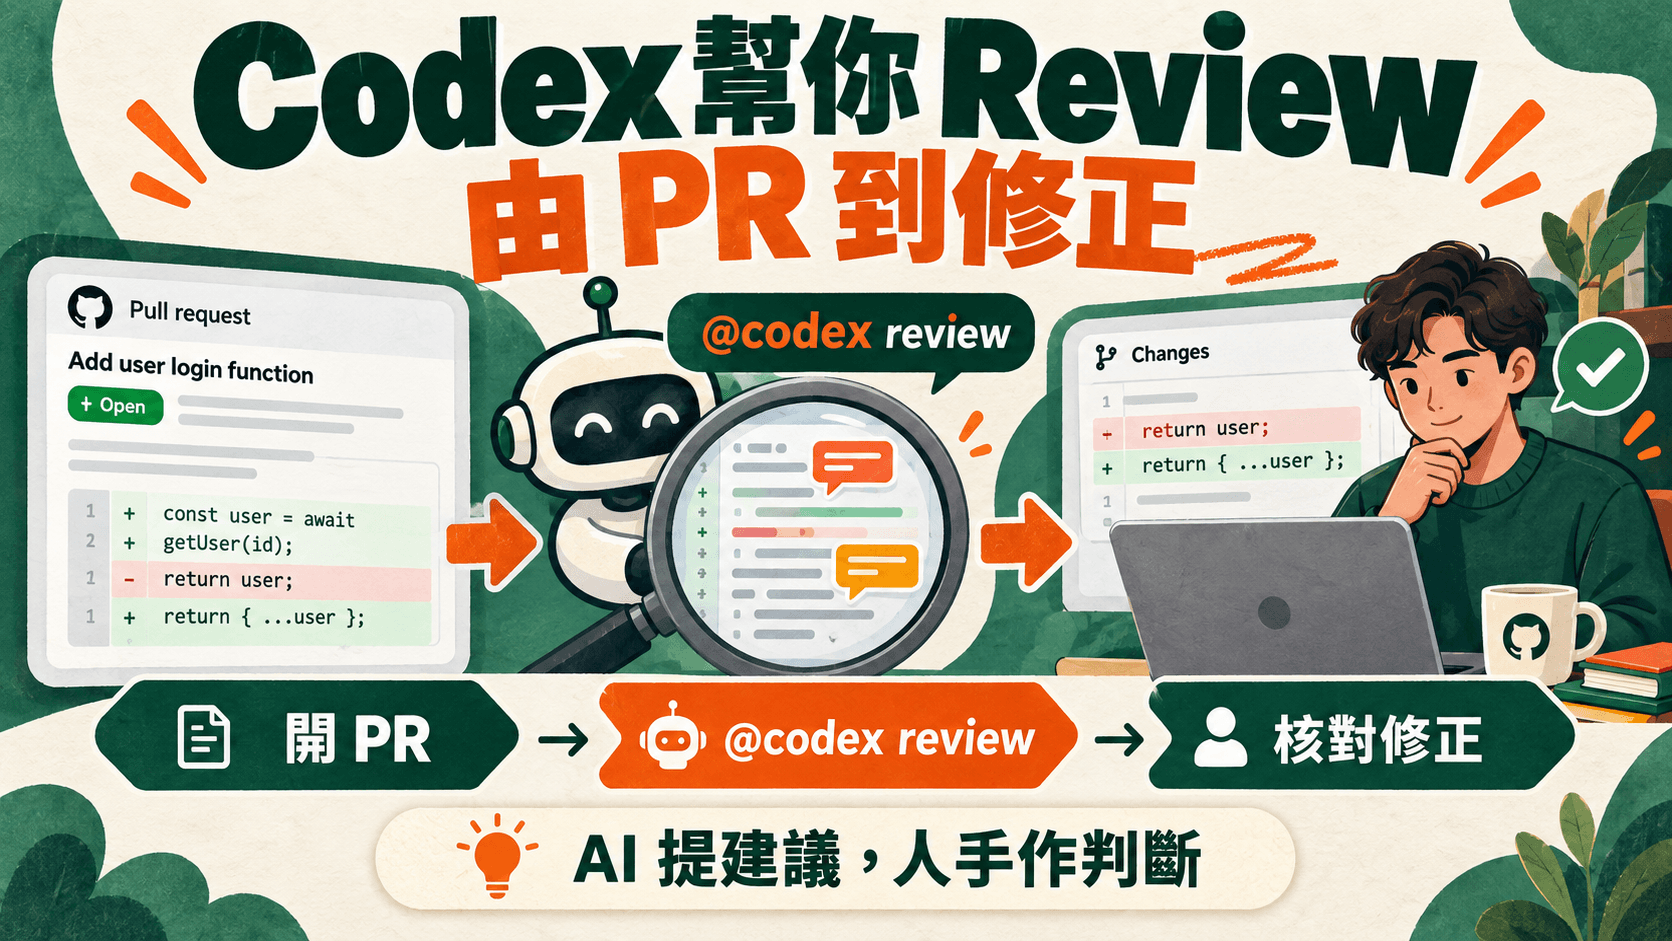
Codex code review 是 Codex cloud 的 GitHub 整合:為 repository 開啟後,你在 pull request(PR)留言 @codex review,Codex 便會讀取 PR 的 diff、跟從 repository 內的指引,然後像隊友一樣在 GitHub 貼出一份標準 code review,而且只標示 P0 和 P1 這兩級高優先問題。設定只有三步:設定 Codex cloud、打開 Codex 設定、為 repository 開啟 Code review;想每個新 PR 都自動審查,再開 Automatic reviews。OpenAI 的官方功能表列明 Plus、Pro、Business 和 Enterprise/Edu 可用,API key 不可用;Free 和 Go 未有列明。
資料核對日期:2026 年 9 月 15 日。本文的設定步驟、觸發指令和方案資料,全部以 OpenAI 的 Review GitHub pull requests with Codex 官方文件和 Codex 價格頁為準;舊網址 developers.openai.com/codex/… 現已轉址到 learn.chatgpt.com。Codex 介面更新頻密,如設定名稱或畫面與本文不同,以官方文件和你帳戶內的實際畫面為準。本文沒有自行測試或量度 Codex 的審查質素;文中的審查留言和香港例子規則,都是本站自擬的示例,已逐一標明。
支援地區(2026 年 9 月 15 日核對):香港和澳門都不在 OpenAI 公開的 ChatGPT 支援的國家/地區清單內(英文版),亦不在 OpenAI 的 API 支援國家/地區清單內。OpenAI 說明,在清單以外地區存取或提供其服務,可能導致帳戶被封鎖或停用。Codex code review 在 Codex cloud 執行,而 Codex cloud 必須以 ChatGPT 帳戶登入,同樣屬於 OpenAI 服務。本文只說明官方設定步驟,並不代表你符合使用資格,也不提供 VPN、虛假地址、借用電話號碼、他人身份或共用帳戶等繞過方法。使用前請先閱讀 ChatGPT 香港使用指南。
一分鐘答案:三步設定,一句留言請求審查
- 設定 Codex cloud:到 chatgpt.com/codex 用 ChatGPT 帳戶登入,連接 GitHub、揀選 Codex 可以存取的 repository,再為該 repository 建立 environment。
- 打開 Codex 設定:去 Codex code review 設定頁。
- 開啟 Code review:為該 repository 開啟 Code review;如要每個新 PR 都自動審查,再開啟可選的 Automatic reviews。
之後要審查時,在 PR 留言輸入 @codex review,等 Codex 以 👀 表情回應,然後在 PR 上查看它貼出的 review。
設定自動審查,需要一個已連接的 GitHub repository,以及該 repository 設定的 push 或 admin 權限。以下逐步說明每一步,再講怎樣用 AGENTS.md 定審查規則、怎樣睇懂結果、Security Review 的方案限制、用量計法和常見問題。
開始前要準備甚麼
| 項目 | 官方要求 | 要注意甚麼 |
|---|---|---|
| ChatGPT 方案 | 官方功能表列明 Plus、Pro、Business、Enterprise/Edu 可用 GitHub code review 和自動 PR review | Free 和 Go 未有列明;API key 不可用 |
| 登入方式 | Codex cloud 必須以 ChatGPT 帳戶登入 | 以電郵及密碼登入的帳戶,要先設定 MFA 才可使用 Codex cloud |
| Codex cloud | 要審查的 repository 必須已設定 Codex cloud | 見下文 Step 1 |
| GitHub 權限 | 設定自動審查需要已連接的 repository,以及 push 或 admin 權限 | 公司 organization 可能要管理員批准 GitHub app 或個別 repository |
| AGENTS.md(可選) | 想 Codex 跟從 repository 專屬審查規則時才需要 | 見下文「用 AGENTS.md 寫 Code Review Rules」 |
- MFA:OpenAI 的 驗證文件指出,Codex cloud 直接接觸你的程式碼,所以需要比很多 ChatGPT 功能更強的保安。以電郵及密碼登入的帳戶,必須先設定 MFA 才可使用 Codex cloud;如果帳戶支援多種登入方式,而其中一種是電郵及密碼,即使你用其他方式登入,也要先設定 MFA。用 Google、Microsoft 或 Apple 等社交登入的帳戶不強制,但可以在該登入服務設定;經 SSO 登入的,官方表示應由機構的 SSO 管理員為所有使用者強制 MFA。逐項檢查可以用本站的 帳戶安全檢查表。
- 先用測試 repository:第一次設定,建議先在測試 repository 或非關鍵 PR 試用,確認 Codex 可以存取的範圍、留言出現在哪裡,以及團隊是否接受這類留言,再推到正式 repository。
邊個方案有 Codex code review?
OpenAI Help Center 的 Using Codex with your ChatGPT plan 表示,Codex 包含在各個 ChatGPT 方案,包括 Free 和 Go,用量上限按方案不同。不過 GitHub code review 屬雲端功能,要看價格頁的功能表:
| 方案 | 官方美國美元標價(2026 年 9 月 15 日核對) | GitHub code review 及自動 PR review | Security Review | 本機 /review |
|---|---|---|---|---|
| Free | US$0 | 官方未列明 | 不在官方可用名單 | 官方未列明 |
| Go | US$8/月 | 官方未列明 | 不在官方可用名單 | 官方未列明 |
| Plus | US$20/月 | 列明可用 | 不可用(官方明言 Plus 不包括) | 可用 |
| Pro | 由 US$100/月起 | 列明可用 | 可用(research preview) | 可用 |
| Business | 每位用戶每月 US$20(年繳,2 位用戶起);按月繳每位 US$25 | 列明可用 | 可用(research preview) | 可用 |
| Enterprise/Edu | 官方沒有公開標價(需聯絡銷售) | 列明可用 | 可用(research preview) | 可用 |
| API key | 按 API 價格計費 | 不可用(沒有雲端功能) | 不適用(需要 Codex cloud) | 可用 |
- 價格:以上是 OpenAI Codex 價格頁的美國美元標價,不是本站的服務價。Plus 方案卡寫明包括「Cloud-based integrations like automatic code review and Slack integration」,Pro 方案卡則寫「Everything in Plus and:」。
- Free 和 Go:功能表只有 Plus、Pro、Business、Enterprise 和 API key 五欄,沒有 Free 和 Go,所以本文寫「官方未列明」,不代表確定不能用;請以帳戶內 Codex 設定實際顯示為準。
- Security Review:根據官方 Security Review 文件,它只限 ChatGPT Enterprise、Business、Edu 和 Pro,Plus 不包括。詳見下文。
- Pro US$200:OpenAI 的 About ChatGPT Pro tiers 說明,自 2026 年 9 月 10 日起暫停 Pro US$200(Pro 20X)的新訂和升級;現有 Pro US$200 訂閱,以及新訂或現有的 Pro US$100 訂閱不受影響。
要比較各方案的 Codex 用量和其他功能,請看 Codex 要用邊個 ChatGPT 方案,或者用 AI 方案比較器 按工作量縮窄選擇。本站的 Codex 方案服務頁列明相關 ChatGPT 方案服務的內容;本站價格是獨立服務價,並非 OpenAI 官方價格。本站與 OpenAI 並無從屬關係;付款前請閱讀 服務條款 和 服務流程說明,並了解 代充與成品號的帳戶控制和停權風險。
Codex code review 同本機 /review 有咩分別
Codex 有兩種審查:GitHub 上的 code review(本文主題),以及在你電腦上用 /review 做的本機審查。兩者可以並用,但執行位置、方案和用量計法都不同:
| 比較項目 | GitHub 上的 Codex code review | 本機 /review(CLI、IDE 擴充、桌面 app) |
|---|---|---|
| 在哪裡執行 | Codex cloud,審查 GitHub PR 的 diff | 你電腦上的 Codex,審查本機 Git 改動 |
| 怎樣開始 | PR 留言 @codex review,或開啟 Automatic reviews | 在 Codex 輸入 /review,再揀審查範圍 |
| 審查範圍 | 該 PR 的 diff,並跟從 repository 的 AGENTS.md 指引 | CLI:對比 base branch、未 commit 的改動、指定 commit,或自訂審查指示;IDE 擴充和桌面 app:對比 base branch 或未 commit 的改動 |
| 官方功能表列明的方案 | Plus、Pro、Business、Enterprise/Edu;API key 不可用 | Plus、Pro、Business、Enterprise/Edu 及 API key |
| 用量 | 計入 Code Review 用量 | 計入一般用量(API key 按 API 價格) |
| 結果在哪裡 | GitHub PR 上的標準 code review,只標示 P0 和 P1 | 對話紀錄內的一個回合,或桌面 app 的 review pane;不會改動你的工作樹 |
| 模型 | GitHub 審查文件沒有模型選項,也沒有說明審查用哪個模型;模型文件表示目前不能更改 Codex cloud chat 的預設模型 | CLI 可以在 config.toml 設定 review_model,讓審查用另一個模型 |
簡單來說:本機 /review 適合 push 之前自己先檢查一次;GitHub code review 適合 PR 開出後,讓審查意見留在團隊都看得到的地方。本機用法請看 Codex CLI 安裝教學 和 Codex VS Code 教學。如果你用桌面 app,當 Codex 已有該 repository 的 GitHub 存取權、而且目前專案正處於該 PR 的 branch 時,它的 review pane 亦可以處理 GitHub PR 的意見;但要先安裝 GitHub CLI(gh)並以 gh auth login 驗證,否則 PR 資料可能不會顯示。桌面 app 的一般用法見 Codex 桌面版完整教學。
Step 1:設定 Codex cloud 並連接 GitHub
Code review 在 Codex cloud 上執行,所以第一步是為要審查的 repository 設定好 Codex cloud。官方的 Codex cloud 入門分為五步:
- 到 chatgpt.com/codex,用 ChatGPT 帳戶登入。
- 按提示連接 GitHub(或 GitLab,beta),並揀選 Codex 可以存取的 repository。
- 打開 environment 設定,為剛選的 repository 建立 environment,並設定任務需要的相依套件、工具、環境變數或 secrets。
- 回到 Codex,揀選 environment,描述你想要的結果,開始第一個任務。
- 查看摘要和 diff,要求 Codex 跟進修改,或者在工作完成後開 PR。
第 4、5 步不是開啟 code review 的必要條件,但先跑一個簡單任務(例如請它說明專案結構),可以確認 environment 設定正確,之後才開審查。
GitHub app:安裝和授權 repository 是兩件事
連接 GitHub 時,你要安裝 OpenAI 的 GitHub app,並授權它存取指定 repository。OpenAI Help Center 的 Connecting GitHub to ChatGPT 主要講 ChatGPT 的 GitHub 連接,但它的「找不到 repository」部分連去同一個 GitHub app 設定頁,可以作排解參考。它列出幾個常見情況:
- Repository 一般約 5 分鐘後才會在 ChatGPT 顯示為可用。
- 私人或新建立的 repository,要等 GitHub app 安裝在正確的帳戶或 organization,並獲授權存取該 repository 後才會出現。可以到 GitHub app 的 repository 設定,確認該 repository 已被選取及批准。
- 安裝 GitHub app 和授予 repository 存取權,是兩個獨立步驟。
- 公司 organization 可能要求管理員批准 ChatGPT app 或個別 repository,請按 organization 顯示的批准流程申請。
- 如果公司的 GitHub enterprise 或 organization 開啟了 IP Allow List,Help Center 說明要把 OpenAI 的 egress IP 範圍加入 IP Allow List,這要由 organization 管理員設定。截至核對日,Help Center 附上的 IP 清單連結會轉到 admin 推出指南,而該頁沒有列出 IP 範圍,所以實際範圍請以 OpenAI 最新官方文件或支援回覆為準。
只授權 Codex 存取真正需要審查的 repository。官方的 admin 推出指南亦建議,在來源系統把 repository 存取限制到各使用者需要的範圍;它說明 Codex cloud 會遵守已連接來源系統(本文的情況是 GitHub)提供的 repository 權限和保護設定,workspace 存取權不會繞過這些控制。
Environment:網絡和 secrets 的預設
OpenAI 的 cloud environment 文件有幾點與審查安全直接相關:
- Setup script 有網絡,agent 階段預設沒有:setup script 可以連網安裝相依套件;agent 階段的網絡預設關閉,有需要時才開啟有限或不限制的存取。
- Secrets 只給 setup script:secrets 只在 setup script 可用,基於保安理由,會在 agent 階段開始前移除。
- AGENTS.md 會被讀取:如果 repository 有 AGENTS.md,agent 會用它找專案專屬的 lint 和測試指令。
- 快取:Codex 會快取 container 狀態最多 12 小時;Business 和 Enterprise 的快取,由所有可存取該 environment 的使用者共用。
如果要開啟 agent 網絡,官方的 agent internet access 文件列出增加的風險:來自不可信內容的 prompt injection、程式碼或 secrets 外洩、下載惡意或有漏洞的相依套件,以及引入有授權限制的內容;建議只容許需要的網域和 HTTP 方法,並檢查 agent 的輸出和工作紀錄。
Step 2:開啟 Code review 同 Automatic reviews
- 打開 Codex code review 設定(chatgpt.com/codex/settings/code-review)。
- 找到已設定 Codex cloud 的 repository,開啟 Code review。
- 如想每個新 PR 都自動審查,再開啟 Automatic reviews。
如果你沒有該 repository 設定的 push 或 admin 權限,就不能設定自動審查,可以請 repository 管理員代為開啟。
Automatic reviews 甚麼時候觸發?現行官方文件寫:開啟後,每當有人開一個新 PR 請求審查,Codex 就會貼出 review,毋須再留言 @codex review。官方排解清單亦提醒,要確認 PR 事件符合你的 review trigger 設定,所以實際觸發條件以設定頁顯示為準。
開自動審查前可以先想一想:PR 多的 repository,每個新 PR 都會觸發一次審查,並計入 Code Review 用量(見下文用量部分)。可以先用手動 @codex review 試幾個 PR,看看留言是否有用、噪音多不多,再決定是否全面開啟。
Step 3:在 PR 留言 @codex review
- 打開一個 PR,確認它屬於已設定 Codex cloud、並已開啟 Code review 的 repository。
- 在 PR 留言輸入:
@codex review - 等 Codex 以 👀 表情回應,之後它會像隊友一樣,在 PR 貼出 review。
觸發字要準確:@codex review。官方排解清單特別提醒要用這個寫法。如果留言 @codex 之後寫的不是 review,Codex 會把它當成 cloud chat 任務,而不是審查(見下文「叫 Codex 修正」)。
一次性指定審查重點
如果這個 PR 有特別要留意的地方,可以把重點寫在同一句留言。以下兩句都來自官方文件(GitHub 審查說明和 prompting 指南):
@codex review for issues in the database migration
@codex review for security vulnerabilities and security concerns
這種寫法適合單次需要,例如某個 PR 改了資料庫 migration。想每次審查都生效的規則,應該寫進 AGENTS.md。
睇懂審查結果:P0/P1、修正同跟進
Codex 貼出的是標準 GitHub code review,和隊友留的 review 放在同一處。官方說明,在 GitHub 上 Codex 只標示 P0 和 P1 問題,令審查留言集中在高優先風險。官方設定文件沒有公開 P0、P1 的詳細判斷準則,所以看到標示時,應逐條核對原因和影響,不要只看級別。
以下是本站自擬的示例,用來說明一條審查意見通常要看哪幾部分。它不是 Codex 的實際輸出,實際格式和用字以你 PR 上顯示為準:
[本站示例,非實際輸出] P1:退款金額以浮點數累加
檔案:src/billing/refund.ts
問題:多張單的退款以浮點數相加,四捨五入後總額可能與訂單金額相差一仙。
建議:改用以「仙」為單位的整數計算,只在顯示時格式化。
讀每條意見時,可以問三個問題:它描述的情況是否真的會發生?影響有多大?建議的改法是否符合你 repository 的慣例?如果某類意見其實是預期行為,可以在 AGENTS.md 寫明「安全做法或例外」,讓之後的審查分辨得到(見下一節)。
叫 Codex 修正:@codex fix
Codex 貼出 review 之後,可以在同一個 PR 再留言,請它修正:
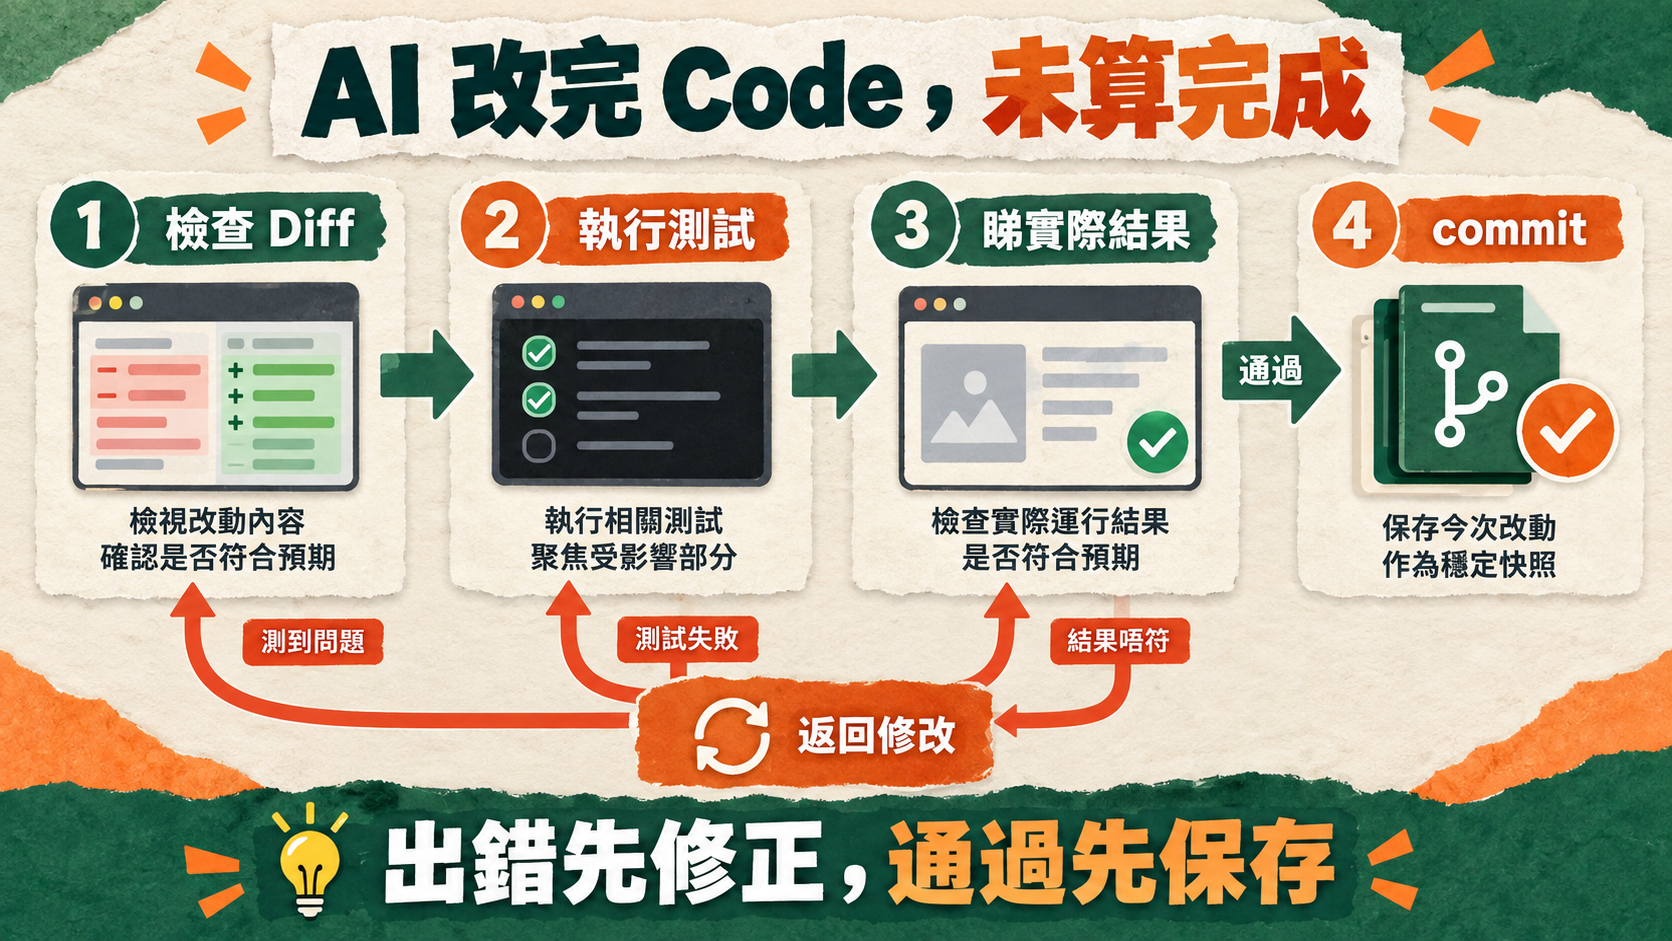
@codex fix the P1 issueCodex 會以該 PR 為 context 開一個 cloud chat,在有權限時可以把修正 push 回同一個 branch。其實只要在留言提到 @codex,而內容不是 review,例如 @codex fix the CI failures,Codex 都會以 PR 為 context 開 cloud chat。Codex push 回來的修正仍然要經人手 review 和測試,才決定是否合併。
Codex 是額外審查者,不是取代人手 review
OpenAI 在 2025 年 9 月的 Codex 更新公告中,形容 Codex 的 code review 會把 PR 聲稱的意圖與實際 diff 對照、就整個 codebase 和相依套件推理,並執行程式碼和測試驗證行為(這是當時公告的描述,現行設定文件沒有重複);同一篇公告亦表示,一直建議把 Codex 當作額外的審查者,而不是取代人手 review。現行文件亦寫明,審查規則只是指引 Codex,不能取代測試、branch protection 或必要的審批。換言之:
- Codex 沒有留言,不等於 PR 沒有問題:它在 GitHub 只標示 P0 和 P1,較低優先的問題不會出現。
- Branch protection、必要審批和 CI 檢查照舊保留,Codex 的 review 是額外一層。
- 合併與否,由有權限的人按測試結果和人手 review 決定。
用 AGENTS.md 寫 Code Review Rules
Codex 會在 repository 內搜尋 AGENTS.md,並跟從適用的審查規則。做法是在最接近相關程式碼的 AGENTS.md 加入 ## Code Review Rules 部分,需要時用 ### 標題把相關檢查分組。AGENTS.md 的一般寫法,例如專案指令和測試指令,請看 AGENTS.md 寫法教學;本節只講審查規則。
放在哪一個 AGENTS.md?
- 全 repository 適用的規則:放在根目錄的 AGENTS.md。
- 只關乎某個服務的規則:放在該服務資料夾內的 AGENTS.md,例如官方示例的
services/experiment_reporting/AGENTS.md。 - 套用方式:Codex 會為每個改動的檔案,套用根目錄規則,加上涵蓋該檔案的較具體規則;與該服務無關的改動,不必背負它的規則。
官方示例
## Code Review Rules

### Experiment cohorts

- Do not filter treatment comparisons on post-exposure behavior, including conversion or retention.
  Safe path: build cohorts from assignment or exposure; report conversion as an outcome.
意思是:比較實驗組別時,不要用曝光之後才發生的行為(例如轉換或留存)篩選組別;安全做法是按分配或曝光建立組別,把轉換當作結果來報告。留意它的結構:一句說明要標示的行為,一句「Safe path」說明正確做法。
本站自擬示例:香港網店 repository
以下是本站按官方結構自擬的示例,並非官方範本,只示範格式;請按你 repository 的實際情況改寫:
## Code Review Rules

### 金額計算
- 不要用浮點數計算、比較或儲存港幣金額。
  Safe path: 以「仙」為單位的整數計算和儲存,只在顯示層格式化。

### 截單時間
- 不要用伺服器本地時間判斷香港訂單的截單日期或送貨日。
  Safe path: 統一按 Asia/Hong_Kong 時區計算;資料庫以 UTC 儲存。
官方的寫規則建議
官方建議由兩三條精簡規則開始,內容是審查者經常要重複解釋的檢查。好的規則有四個特點:
- 集中寫有後果、repository 專屬的行為:描述要標示的相容性限制、資料邊界或不安全的副作用,以及為何重要。
- 寫明安全做法或例外:給 Codex 足夠 context,分辨真問題和預期行為。
- 範圍清楚、經得起時間:寫結果,而不是日後可能改名的函數名稱;把指引放在它管轄的程式碼附近。
- 機械式檢查留給 CI:格式、lint 等可確定的檢查,不要寫進審查規則。
寫好之後,開一個有代表性的 PR,用 @codex review 請求審查;按結果和同事的回饋調整規則,收窄或刪除製造噪音的指引。記住,審查規則只是指引 Codex,不能取代測試、branch protection 或必要的審批。
Security Review:Pro、Business、Enterprise、Edu 先有
Security Review 是另一種 PR 審查,目前屬 research preview,專門深入檢查 PR 的保安風險:它會分析 PR 的 diff、相關的 repository context,以及已設定的 threat model 或保安指引。一般 code review 也可能發現保安問題,所以兩者的結果有時會重疊。
| 項目 | Code review | Security Review(research preview) |
|---|---|---|
| 官方列明的方案 | Plus、Pro、Business、Enterprise/Edu | Enterprise、Business、Edu、Pro;Plus 不包括 |
| 手動觸發 | @codex review | @codex security review |
| 自動執行 | 開啟 Automatic reviews | 在 Repository preferences 揀 On PR open、Every push,或 Whenever code review runs(要同時開 Code review) |
| PR 上顯示甚麼 | 只標示 P0 和 P1 | 預設自動審查報告 High 和 Critical;手動請求報告 Medium、High 和 Critical;兩者門檻可以分開調整,亦可按路徑設定。未達門檻的問題不會貼到 PR |
| 完整報告 | PR 上的 review | Codex task 的 Security Report 分頁,包括嚴重程度、攻擊路徑、證據、驗證和修正建議 |
| 用量 | 計入 Code Review 用量 | 推廣期內不消耗 ChatGPT credits,但可能有用量限制 |
| 設定需要 | 已設定 Codex cloud;自動審查需 push 或 admin 權限 | 設定自動 Security Review 需要:workspace 有 research preview 存取權、已連接 GitHub repository 的 Codex cloud,以及 push 或 admin 權限 |
設定方法:到 Codex 設定,在 Repository preferences 揀選哪些 PR 要做 Security Review:Follow personal 讓每位貢獻者用自己的個人設定選擇加入;Review all PRs 套用到 repository 內每個 PR;Review team PRs(如有提供)只套用到你 ChatGPT workspace 成員開的 PR,並非 GitHub team 的成員。然後揀選何時執行。
Threat model 可以自己指定:如果 repository 已有 Codex Security 掃描設定,可以沿用它的 threat model;否則可以提供一個已 commit 到 repository 的 threat model 檔案路徑。官方說明,如果不指定來源,Codex 每次審查都會重新產生 threat model;想每次審查的判斷準則一致,就應該把 threat model 寫成檔案。
公開 repository 要特別小心:貼到 PR 的 findings 會跟隨該 PR 在 GitHub 的可見度,任何看得到 PR 的人都看得到,包括公開 repository,以及 workspace 以外的貢獻者開的 PR。官方建議在留言可能被廣泛看到的 repository 小心設定報告門檻;門檻只控制貼到 GitHub 的內容,完整報告留在 Codex 內。
如果你用 Plus,而團隊需要 Security Review,官方可用名單是 Pro、Business、Enterprise 和 Edu。Pro 目前可以新訂的是 US$100(5x)方案;US$200(20x)自 2026 年 9 月 10 日起暫停新訂和升級。另外,價格頁功能表另有一項「Codex Security for connected GitHub repositories」,屬 repository 掃描,只列 Enterprise 可用,與 PR 的 Security Review 是不同功能,不要混淆。
Code review 點樣計用量?
官方價格頁的 FAQ 說明:只有 Codex 經 GitHub 進行的審查,才計 Code Review 用量,例如在 PR 請求審查,或為 repository 開啟自動審查;在本機或 GitHub 以外做的審查,計入一般用量上限。
- 沒有固定次數:官方沒有公布每次審查消耗多少,也沒有每月可審查多少個 PR 的數字;價格頁亦說明,各方案的用量估算不是固定訊息上限。任何「某方案每月可 review 若干個 PR」的說法,都不是官方數字。
- 自動審查會令用量增加:開啟 Automatic reviews 後,每個開啟審查的新 PR 都會觸發審查。PR 多的 repository,可以先用手動
@codex review。 @codex fix等跟進屬 cloud chat:官方把這類留言歸為以 PR 為 context 的 cloud chat,並非審查本身;價格頁功能表把它另列為「GitHub issue and PR delegation with@codex」,同樣由 Plus 起列明。價格頁亦說明,ChatGPT 方案的 cloud chat 使用 GPT-5.6 Sol,可能比本機訊息用更多用量;實際消耗以帳戶用量頁為準。- Security Review:推廣期內不消耗 ChatGPT credits,但可能有用量限制。
- 查看剩餘用量:打開官方 Codex 用量頁查看剩餘用量和重設時間;各方案用量機制,詳見 ChatGPT Plus、Pro 與 Codex 用量指南。
排解:Codex 冇反應或搵唔到 repo
| 現象 | 可能原因 | 處理方法 |
|---|---|---|
| 留言後沒有 👀,也沒有 review | 未為該 repository 開啟 Code review | 到 Codex code review 設定確認已開啟 |
| 同上 | PR 所屬的 repository 未設定 Codex cloud | 按 Step 1 為該 repository 設定 Codex cloud 和 environment |
| 同上 | 觸發字寫錯 | 用準確寫法 @codex review;想加重點就寫 @codex review for … |
| 開了自動審查,新 PR 沒有自動 review | 未開 Automatic reviews,或 PR 事件不符合 review trigger 設定 | 確認已開 Automatic reviews,並核對設定頁的觸發條件;期間可以手動留言 |
| 無法為 repository 開啟自動審查 | 沒有該 repository 設定的 push 或 admin 權限 | 請 repository 管理員開啟,或向管理員申請所需權限 |
| 在 Codex 找不到私人或新建立的 repository | 剛連接未夠時間;或 GitHub app 未安裝在正確帳戶或 organization、未獲授權存取該 repository | 等約 5 分鐘;到 GitHub app 的 repository 設定確認已選取及批准;記住安裝 app 和授權 repository 是兩步 |
| GitHub 顯示已連接,但沒有任何 repository | organization 要求管理員批准 app 或個別 repository,或 app 未獲 repository 存取權 | 先檢查 GitHub app 的 repository 設定,再按 organization 的批准流程向管理員申請 |
| 公司 GitHub 開了 IP Allow List | organization 的 IP Allow List 未包括 OpenAI 的 egress IP 範圍 | 請 organization 管理員把 OpenAI 的 egress IP 範圍加入 IP Allow List;IP 範圍以 OpenAI 最新官方文件或支援回覆為準 |
| 不能開始使用 Codex cloud | 以電郵及密碼登入,但未設定 MFA | 先為帳戶設定 MFA;可按 帳戶安全檢查表逐項檢查 |
| 找不到 Code review 或其他雲端功能 | 以 API key 使用 Codex(沒有雲端功能),或方案不在官方列明範圍 | Codex cloud 須以 ChatGPT 帳戶登入;方案見上文方案表 |
| 顯示 unsupported country/地區不支援等訊息 | 所在地不在 OpenAI 的支援清單 | 這是資格問題,不是設定錯誤。本文不提供任何繞過方法;請閱讀 ChatGPT 香港使用指南 |
團隊使用守則
- 只授權需要的 repository:在 GitHub 把 Codex 的存取限制到真正要審查的 repository。官方 admin 指南說明,Codex cloud 會遵守已連接來源系統(GitHub)的 repository 權限和保護設定,workspace 存取權不會繞過這些控制。
- 保留原有保護:官方寫明審查規則不能取代測試、branch protection 或必要的審批,所以這些設定照舊保留,Codex 的 review 只是額外一層。
- 把 PR 內容當作不可信輸入:PR 描述、留言,以及外部貢獻者的程式碼,都可能夾帶針對 AI 的指示(prompt injection)。官方的網絡存取文件以處理 GitHub issue 為例說明這種風險,建議只把 Codex 指向可信資源,並盡量限制網絡;agent 網絡保持預設關閉,除非確有需要。
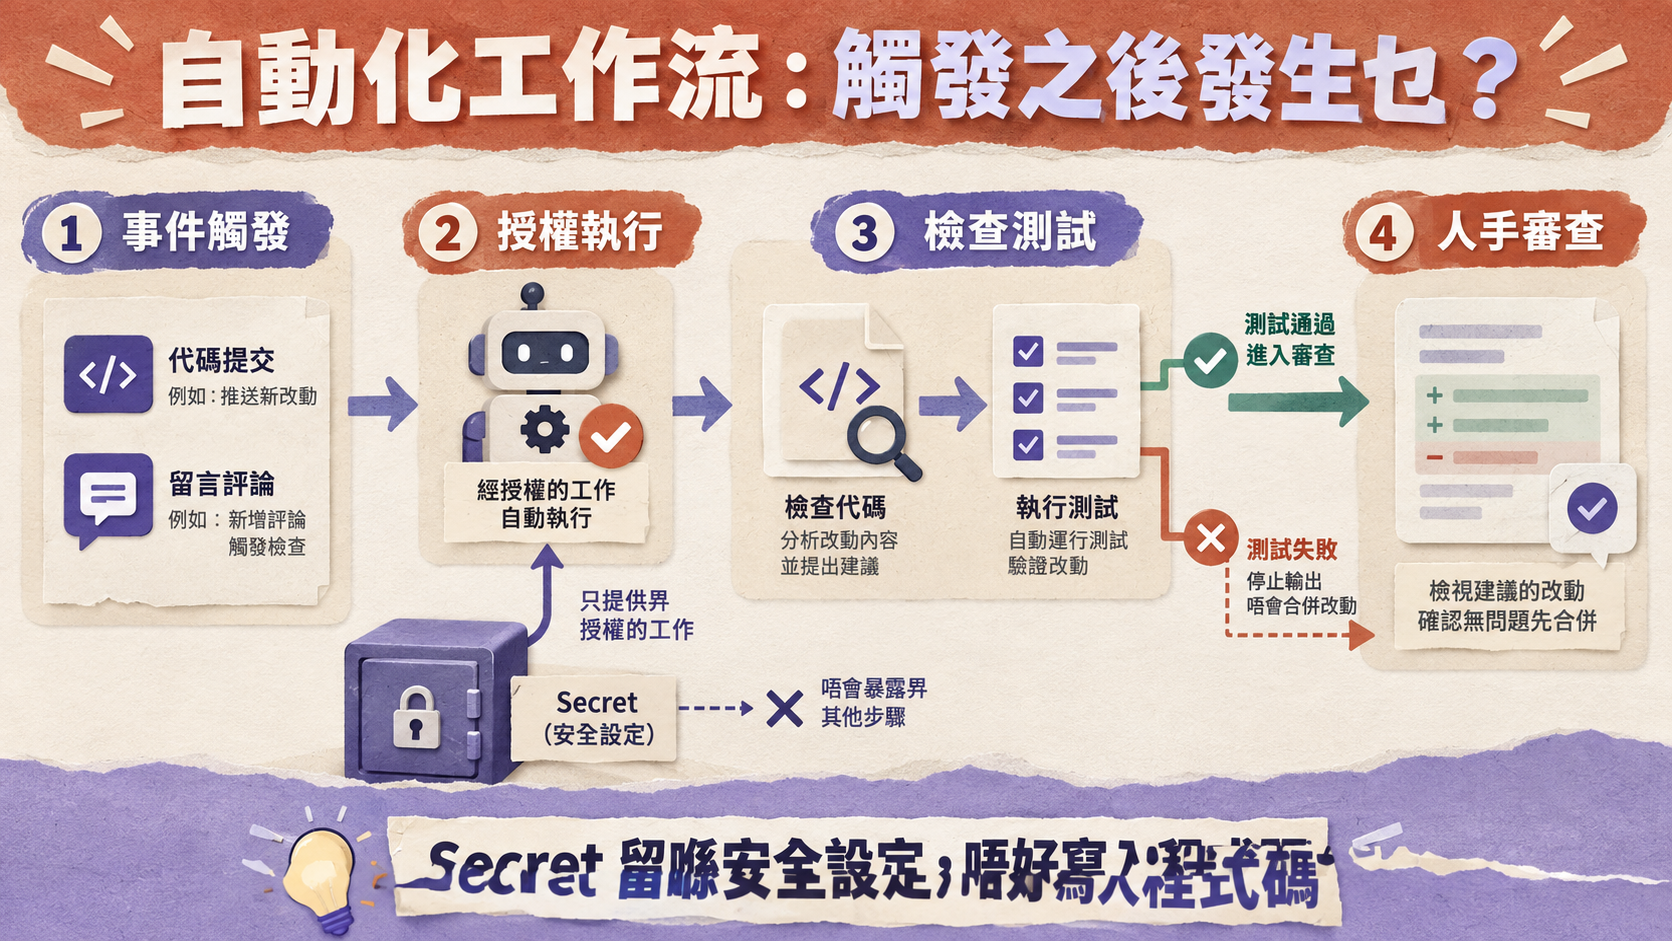
- Secrets 放對位置:密鑰只在 environment 的 secrets 設定,官方會在 agent 階段前移除;不要寫進程式碼、AGENTS.md 或 PR 描述。
- 留意 Security Review 的可見度:公開 repository 的 findings 任何人都看得到,要先調好報告門檻。
- 每人用自己的帳戶:不要讓整個團隊共用一個 ChatGPT 登入。OpenAI 的 Pro 說明頁提醒,使用條款禁止分享帳戶登入資料,或讓其他人使用你的帳戶;共用或轉讓登入資料並不安全。兩人以上的團隊,可以參考 Codex 方案指南內 Business 的席位說明。
- 機構 workspace 管理員:官方 admin 推出指南(以 ChatGPT Enterprise 為對象)把 code review 列為可選的 hosted workflow,排在限制 repository 存取,以及設定 cloud environment、secrets 和網絡存取之後;然後由一位具備預期 workspace 和 repository 權限的代表使用者測試,才擴大推出。
只有 API key?Codex GitHub Action 簡介
GitHub code review 屬雲端功能,API key 不可用。如果你只用 API key,或者想把 Codex 放進 CI 流程,OpenAI 另有 Codex GitHub Action(openai/codex-action@v1):它在 GitHub Actions workflow 內安裝 Codex CLI 並執行 codex exec,可以套用 patch 或貼出 review。官方示例 workflow 會審查新 PR,並把 Codex 的回應貼回 PR。
- OpenAI API key 要存成 GitHub secret(例如
OPENAI_API_KEY),在 workflow 內引用。 - 官方價格頁說明,以 API key 使用 Codex 的用量按 API 價格收費。
- 預設只有擁有 write access 的使用者可以觸發這個 action。
- 官方保安清單提醒,要清理來自 PR、commit message 或 issue 內容的 prompt 輸入,避免 prompt injection;官方的前置要求亦寫明,這個 job 要在 Linux 或 macOS runner 執行。
完整 workflow 寫法請看官方的 Codex GitHub Action 文件。Claude 方面的 CI 做法,可以參考 Claude Code GitHub Actions 教學;兩個工具的整體比較,見 Codex vs Claude Code 邊個好。
下一步
- 未裝本機 Codex:先看 Codex CLI 安裝教學,在 push 之前先用
/review自查。 - 用 VS Code 寫程式:看 Codex VS Code 教學。
- 想寫好整份 AGENTS.md:看 AGENTS.md 寫法教學。
- 仍在揀方案:看 Codex 要用邊個 ChatGPT 方案,再用 AI 方案比較器核對。
本站的 Codex 方案服務頁列明服務內容和條款,本站價格並非 OpenAI 官方價格。本站與 OpenAI 並無從屬關係;付款前請閱讀 服務條款。
Codex code review 最有用的用法,是把它當作一位固定在場、只提出高優先問題的額外審查者:先用手動 @codex review 在幾個 PR 試用,再用兩三條 AGENTS.md 規則教它你 repository 的重點,然後才考慮開啟自動審查。無論它有沒有留言,測試、branch protection 和人手 review 都照舊保留。
資料來源與引用
我們附上第一手及官方來源,方便你逐一核實。
- 1.Review GitHub pull requests with Codex — OpenAI
- 2.Code review (/review) — OpenAI
- 3.Codex pricing — OpenAI
- 4.Codex cloud — OpenAI
- 5.Cloud environments — OpenAI
- 6.Agent internet access — OpenAI
- 7.Authentication — OpenAI
- 8.AGENTS.md: add code review rules — OpenAI
- 9.Prompting: review a GitHub pull request — OpenAI
- 10.Security Review — OpenAI
- 11.Codex models — OpenAI
- 12.Admin rollout guide — OpenAI
- 13.Codex GitHub Action — OpenAI
- 14.Use Codex with GitLab (Beta) — OpenAI
- 15.Introducing upgrades to Codex — OpenAI
- 16.Connecting GitHub to ChatGPT — OpenAI Help Center
- 17.Using Codex with your ChatGPT plan — OpenAI Help Center
- 18.About ChatGPT Pro tiers — OpenAI Help Center
- 19.ChatGPT supported countries — OpenAI Help Center
- 20.Supported countries and territories (API) — OpenAI
常見問題
ChatGPT Free 或 Go 可唔可以用 Codex code review?
截至 2026 年 9 月 15 日,OpenAI Help Center 表示 Codex 包含在各個 ChatGPT 方案,包括 Free 和 Go;但 GitHub code review 屬 Codex cloud 的雲端功能,官方功能表只列出 Plus、Pro、Business、Enterprise/Edu 可用,API key 不可用,並沒有 Free 和 Go 兩欄。所以本文寫「官方未列明」,既不斷言可以,也不斷言不可以;請以你帳戶內 Codex 設定實際顯示為準。
Codex 會唔會自動 approve PR,或者取代人手 review?
不應這樣用。OpenAI 表示一直建議把 Codex 當作額外的審查者,而不是取代人手 review;官方文件亦寫明,審查規則只是指引 Codex,不能取代測試、branch protection 或必要的審批。Codex 在 GitHub 只標示 P0 和 P1 問題,沒有留言不等於 PR 沒有問題。合併與否仍應由有權限的人按測試結果和人手 review 決定。
Codex code review 計唔計用量?每個月可以 review 幾多個 PR?
官方價格頁說明,只有 Codex 經 GitHub 進行的審查才計 Code Review 用量,例如在 PR 請求審查或開啟自動審查;在本機或 GitHub 以外做的審查計入一般用量上限。官方沒有公布每次審查消耗多少,也沒有每月可審查 PR 數目;價格頁亦說明用量估算不是固定訊息上限。剩餘用量請看帳戶的 Codex 用量頁。
Security Review 同 code review 有咩分別?Plus 有冇?
Security Review 是 research preview 階段的額外審查,專門深入分析 PR 的保安風險,會參考 repository context 和已設定的 threat model;手動觸發要留言 @codex security review,完整報告在 Codex task 的 Security Report 分頁。它只限 ChatGPT Enterprise、Business、Edu 和 Pro,官方明言 Plus 不包括。推廣期內不消耗 ChatGPT credits,但可能有用量限制。一般 code review 則由 Plus 起列明可用。
私人 repo 或者新 repo 喺 Codex 搵唔到,點算?
OpenAI Help Center 講 ChatGPT 的 GitHub 連接時表示,repository 一般約 5 分鐘後才會在 ChatGPT 顯示為可用。私人或新建立的 repository,要等 GitHub app 安裝在正確的帳戶或 organization、並獲授權存取該 repository 後才會出現;安裝 app 和授權 repository 是兩個獨立步驟。公司 organization 可能要求管理員批准 app 或個別 repository;如果 organization 開啟了 IP Allow List,要由管理員把 OpenAI 的 egress IP 範圍加入 IP Allow List。
只有 OpenAI API key,可唔可以喺 GitHub 自動 review PR?
GitHub code review 屬雲端功能,官方價格頁列明 API key 方式沒有雲端功能,而 Codex cloud 必須以 ChatGPT 帳戶登入。只有 API key 的話,可以考慮官方的 Codex GitHub Action(openai/codex-action@v1):它在 GitHub Actions workflow 內執行 codex exec,官方示例會審查新 PR 並把結果貼回 PR;API key 存成 GitHub secret,用量按 API 價格收費。
用 GitLab 得唔得?
Codex 另有 GitLab 整合,包括 merge request 審查,目前屬 beta。官方 GitLab 文件表示 GitLab 支援可在所有 ChatGPT 方案使用,但這句只適用於 GitLab;GitHub code review 仍以價格頁功能表為準(由 Plus 起列明)。GitLab 的設定和權限另見官方文件,本文不涵蓋。
香港用戶可唔可以用 Codex code review?
截至 2026 年 9 月 15 日,香港不在 OpenAI 公開的 ChatGPT 支援國家/地區清單內,亦不在 API 支援國家/地區清單內;OpenAI 表示在清單以外地區存取其服務,可能導致帳戶被封鎖或停用。Codex code review 在 Codex cloud 執行,同樣屬 OpenAI 服務。本文不提供任何繞過地區限制的方法;使用前請閱讀 OpenAI 的支援地區頁和本站的 ChatGPT 香港使用指南,自行判斷是否符合資格。
本文遵循我們的 編輯準則.
關於作者
HK Learn AI 編輯部
HK Learn AI 編輯部負責研究、查證同編寫每一篇內容,並引用官方及第一手來源。
此主題相關文章
Jev Choice、Score、Noul 教學:選項、評級與是非機率點樣設計
以客服和故障評級例子拆解 Choice、Score、Noul:選項覆蓋、rubric、加權分數、否定句與批次獨立性,避免輸出可解析卻語意錯誤。
Jev API 教學:用 JavaScript 發出第一個 TypeSafe 請求、讀取答案與處理錯誤
用 Node.js 與 fetch 呼叫 Jev:完整 model/state/questions 示例,讀取 Choice、Noul 和 usage,處理 401、422、429、529,並固定模型版本。
Claude Code GitHub Actions 教學:@claude 修 issue、PR 自動審查,訂閱 token 定 API key 點揀
按 Anthropic 現行官方文件(2026 年 9 月 15 日核對)設定 Claude Code GitHub Actions:用 /install-github-app 快速設定,或手動安裝 Claude GitHub App、加 Secret、放 workflow,再留言 @claude 改 code 及開 PR 自動審查。另有訂閱 token 與 API key 之選、成本、安全設定同排錯。文首附支援地區狀態。