

本頁內容
很多香港公司已經遇到同一個問題:員工在用 ChatGPT 寫電郵、摘要會議、整理客服對話、改 proposal,但公司未有清晰 AI 使用政策。管理層通常最擔心的是:這樣會不會違反私隱條例?客戶資料可不可以放入 ChatGPT?
短答案是:公司使用 ChatGPT、Copilot、Gemini 或 Claude 本身不一定違法;真正的風險是把個人資料、公司機密、客戶合約、付款資料、員工檔案或未公開營運資料放入未批准、未評估、未有適當設定的 AI 工具。
本文以香港公司和中小企日常工作為重點,整理如何判斷資料能否輸入 AI、怎樣設定員工守則、哪些 prompt 較安全,以及如果已經貼錯資料應怎樣處理。本文不是法律意見。涉及高風險個案、合約責任、跨境資料、醫療、金融、法律、保險或大量個人資料時,應尋求合資格法律、私隱或資訊保安專業意見。
本文最後更新日期是 2026 年 7 月 6 日。AI 工具條款、資料控制、企業方案和監管指引會更新;正式採購或制定政策前,請回到 PCPD、PDPO、工具官方私隱頁和公司專業顧問核對最新要求。
先講結論:不要問「能不能用 ChatGPT」,要問「用甚麼資料做甚麼」
香港公司判斷 AI 私隱風險時,可以先問四個問題:
- 資料是甚麼?是否涉及可識別個人的客戶、員工、供應商、病人、學生或投訴人資料?
- 用途是甚麼?AI 用途是否與原本收集資料的目的相符?是否只是寫草稿,還是會作出決定?
- 工具是甚麼?是個人免費帳戶、公司批准的商業帳戶、企業方案,還是 API/內部系統?資料會否用於訓練、保留或由第三方處理?
- 誰負責覆核?AI 輸出是否會直接發給客戶、用作 HR/財務/法律決定,還是只作內部草稿?
如果其中一項答案不清楚,就不要把真實資料貼入 AI。最實際的原則是:先分類、再最小化、再匿名化、再覆核。
香港 PDPO 的關鍵概念:個人資料不是只有身份證號碼
在香港,個人資料通常不只包括身份證號碼、電話和地址。只要資料與一名在世人士直接或間接相關,而該人士身份可被切實確定,並且資料形式可被存取或處理,就要小心按個人資料處理。
換句話說,以下內容都可能構成個人資料或足以重識別某人:
- 客戶姓名、電話、電郵、地址、訂單、會員號碼、投訴內容
- 員工姓名、職位、薪酬、考勤、績效、病假、紀律紀錄
- WhatsApp、IG DM、電郵對話、會議紀錄中的人物和事件
- 合約、報價、付款、信用資料、醫療或金融資料
- 少數人參與的事件資料,例如「某部門唯一一位孕婦員工」或「某日某店舖投訴人」
PCPD 的 AI 和個人資料保障指引都提醒企業要處理治理、風險評估、透明度、安全、人為監督和資料保障。對一般公司來說,最重要不是背熟法律條文,而是把 AI 使用變成可執行的工作流程。
AI 資料分級:三類資料用不同規則
以下是香港公司可直接採用的簡化分級。第一版政策不需要複雜,但要讓員工一眼知道甚麼可以用、甚麼要批准、甚麼絕對不要貼入一般 AI 工具。

| 等級 | 資料例子 | 處理方法 |
|---|---|---|
| 可用 | 公開產品資料、公開政策、已發布文章、匿名化範例、無法識別個人的假資料 | 可以用作寫草稿、改寫、摘要、翻譯、生成 FAQ,但仍要查證輸出 |
| 需批准 | 低敏內部流程、已移除個人資料的客服主題、一般營運模板、已授權共享的文件 | 先由主管或資料負責人批准,限制用途,輸入前再做最小化 |
| 不可輸入 | 身份證、電話、地址、客戶姓名、員工檔案、完整合約、報價底線、付款、醫療、金融、法律、密碼、API key | 不要貼入個人或未批准 AI 工具;如有業務需要,改用經批准的企業系統和正式風險評估 |
員工最容易低估的風險是「完整對話」。例如把客戶 WhatsApp 對話直接貼入 ChatGPT,要 AI 寫一封回覆。就算你刪走電話號碼,對話中仍可能有姓名、地址、投訴細節、購買紀錄、地點和時間,足以識別該客戶。
七步安全使用清單
把 AI 安全使用變成固定步驟,比單純叫員工「不要貼敏感資料」有效得多。

1. 先定用途
AI 用途愈清楚,輸入資料愈少。不要把整份文件貼上去再問「幫我處理一下」。比較安全的做法是先說明任務:寫草稿、改語氣、整理分類、找問題、列清單、翻譯初稿。
2. 做資料分類
輸入前先標記資料屬於可用、需批准或不可輸入。若不肯定,就先當作需批准或不可輸入。公司可以把這個分類放入 onboarding、SOP、Notion、SharePoint 或員工手冊。
3. 查工具和帳戶政策
同一品牌工具的個人版、商業版、企業版、API、教育版和 Workspace/Microsoft 365 整合,資料處理方式可能不同。公司應指定哪些帳戶可用,哪些不可用,並保留官方條款和設定截圖作內部紀錄。
4. 最小化和匿名化
只輸入完成任務需要的最低資料。把真實姓名改成「客戶 A」、電話改成「已移除」、地址改成「香港住宅地址」,把具識別性的日期、店名、員工編號和交易號碼刪掉。匿名化後仍要檢查是否可重識別。
5. 限制 AI 的角色
AI 應先做草稿、分類、摘要、檢查清單和初步建議,不應直接作出招聘、解僱、信貸、醫療、法律、合約責任或客戶賠償決定。
6. 人工覆核輸出
AI 可能自信地寫錯資料、引用不存在的政策、改變法律意思或過度承諾。任何對外訊息、合約摘要、投訴回覆、HR 文件、價格建議和財務分析都要由負責人覆核。
7. 保留紀錄和事故回報
高風險或正式業務用途應保留使用紀錄:日期、工具、資料類別、用途、覆核人和輸出版本。若懷疑輸入了不應輸入的資料,要有簡單回報渠道,而不是讓員工怕被責備而隱瞞。
哪些公司場景最容易出事?
客服和 WhatsApp 回覆
風險最高的不是叫 AI 改語氣,而是把整段客戶對話貼上去。較安全做法是先整理匿名摘要:
客戶 A 查詢一件已購買產品的保養安排。
產品類別:家電
問題:保養期內維修流程
已移除:姓名、電話、地址、訂單號碼、對話截圖
請根據以下公開保養政策,草擬一封 120 字內回覆。
不要承諾退款、不要加入政策沒有提到的期限。
HR 和員工資料
不要把求職者 CV、員工評核、病假紀錄、紀律個案或薪酬資料貼入未批准 AI。AI 可以協助寫 JD、面試問題清單或評核表格式,但不應自動篩選候選人或評分員工。HR 場景尤其要留意公平、透明和人工覆核。
合約和法律文件
AI 可以幫你列出「需要律師檢查的問題」,但不應替代法律意見。合約通常含有客戶名稱、價格、責任限制、付款條款、技術要求和保密內容,不應直接貼入未批准工具。若要用 AI 做合約輔助,應使用經公司批准的安全環境。
財務、報價和商業機密
未公開財務、報價底線、成本、margin、銀行資料、供應商價格、客戶清單和銷售 pipeline 都屬高風險資料。AI 可用於解釋公開財務概念或教 Excel 公式,但不要輸入真實明細。
醫療、保險、金融和專業服務
這些行業通常有更高資料敏感度和專業責任。不要把病歷、保單、投資資料、法律案情或客戶身份資料放入一般 AI 工具。即使工具本身有企業方案,也要做更正式的風險評估、合約審查和權限管理。
較安全的 prompt 寫法
安全 prompt 的重點是:講清楚 AI 只可使用你提供的匿名資料,不可猜測,不可承諾,不可把輸出當作最終答案。
客服回覆草稿
你是香港公司客服回覆助理。
以下資料已匿名化,不含客戶姓名、電話、地址、訂單號碼或付款資料。
任務:草擬一封繁體中文回覆。
限制:
1. 只根據我提供的公開政策撰寫
2. 不要承諾退款、賠償、折扣或交付日期
3. 如資料不足,列出需要同事確認的問題
輸出:主旨 + 150 字內正文 + 待確認清單。
文件摘要
請把以下已公開或已批准共享的資料摘要成內部備忘。
不要加入資料沒有提到的數字、法律結論或政策要求。
請分成:
1. 可確定內容
2. 需要查官方來源內容
3. 不應由 AI 判斷內容
4. 建議人工覆核人。
資料匿名化檢查
請檢查以下文字是否仍可能識別某個人。
不要保存或要求更多個人資料。
請列出:
1. 明顯個人資料
2. 間接識別線索
3. 建議刪除或泛化的內容
4. 匿名化後可否用作低風險 AI 草稿。
一頁公司 AI 使用政策範本
中小企不需要第一天就寫 50 頁政策。先有一頁清楚規則,已經比完全沒有政策好。
| 政策項目 | 建議文字 |
|---|---|
| 批准工具 | 員工只可使用公司指定帳戶和工具處理工作內容;個人免費帳戶不可輸入公司資料。 |
| 不可輸入資料 | 不得輸入身份證、電話、地址、客戶姓名、員工資料、合約、財務、付款、密碼、API key、未公開商業資料。 |
| 需批准資料 | 低敏內部流程、匿名化客服摘要和授權文件,需經主管或資料負責人批准後才可使用。 |
| 人工覆核 | 任何對外訊息、報價、投訴回覆、HR、法律、財務和合約相關輸出,必須由負責人覆核。 |
| 禁止用途 | 不得讓 AI 單獨作出招聘、解僱、信貸、醫療、法律、賠償或重大商業決定。 |
| 事故回報 | 如懷疑輸入了不應輸入資料,須立即通知主管、IT 或資料保護負責人,並保存相關紀錄。 |
如果已經把資料貼入 ChatGPT,應該怎樣補救?
不要第一時間責備員工。先控制風險和保留事實:
- 停止擴散。不要再把輸出轉發給客戶或其他同事。
- 記錄事實。記下日期、工具、帳戶、輸入資料類別、是否有個人資料、輸出結果和已分享對象。
- 截圖和保存紀錄。保留足以讓公司評估風險的證據,但不要把資料再複製到更多地方。
- 通知內部負責人。找主管、IT、資料保護、法務或合規負責人評估。
- 檢查工具設定。查看是否可刪除對話、關閉共享連結、停用記憶或調整資料控制。
- 評估外部通知。如涉及個人資料、客戶合約或重大外洩風險,按公司事故流程和專業意見處理。
- 修補政策。把事件變成培訓案例,更新資料分級和員工指引。
管理層應該採購哪類 AI 工具?
採購時不要只比較模型能力或月費。公司應同時看以下項目:
- 資料是否會用於模型訓練,以及是否可由公司控制
- 是否支援管理員、SSO、帳戶停用、權限和使用者管理
- 資料保留、刪除、匯出和審計能力
- 是否有企業條款、資料處理協議和安全文件
- 是否能配合現有 Microsoft 365、Google Workspace、CRM 或內部系統
- 是否能限制高風險用途,並保留人工覆核流程
如果公司已深度使用 Microsoft 365,可先評估 Copilot 的企業資料、權限和安全設定;如果團隊主要使用 Google Workspace,可比較 Gemini for Workspace;如果需要通用 AI 助手或 API,可比較 ChatGPT Business/Enterprise 或其他企業方案。重點是使用公司可管理的帳戶,而不是讓每位員工自行註冊個人帳戶。
給香港公司的實用底線
如果只記住一段,請記住這個底線:
ChatGPT 可以是工作助手,但不應成為公司資料的黑洞。凡是能識別客戶、員工、供應商或投訴人的資料,凡是涉及合約、付款、醫療、金融、法律、密碼、API key 或未公開商業機密,都不應輸入未批准 AI 工具。
最好的 AI 私隱政策不是禁止所有使用,而是讓員工知道怎樣安全地用:公開資料可以用、內部資料要批准、敏感資料不可輸入、輸出要覆核、事故要回報。這樣,公司才可以在提升效率的同時,保護客戶、員工和自己的商業資料。
資料來源與引用
我們附上第一手及官方來源,方便你逐一核實。
- 1.The Personal Data (Privacy) Ordinance — PCPD
- 2.Guidance on the Ethical Development and Use of Artificial Intelligence — PCPD
- 3.Artificial Intelligence: Model Personal Data Protection Framework — PCPD
- 4.Guidance Notes and Reports — PCPD
- 5.Enterprise Privacy at OpenAI — OpenAI
- 6.OpenAI Privacy Policy — OpenAI
- 7.OpenAI Terms of Use — OpenAI
- 8.OpenAI Usage Policies — OpenAI
- 9.OpenAI Business Terms — OpenAI
- 10.OpenAI Service Terms — OpenAI
- 11.OpenAI Security and Privacy — OpenAI
- 12.OpenAI Business Data Processing Addendum — OpenAI
- 13.ChatGPT Pricing — OpenAI
- 14.ChatGPT for Business — OpenAI
- 15.Data Controls FAQ — OpenAI Help
- 16.How your data is used to improve model performance — OpenAI Help
- 17.Memory FAQ — OpenAI Help
- 18.Temporary Chat FAQ — OpenAI Help
- 19.File Uploads FAQ — OpenAI Help
- 20.ChatGPT Shared Links FAQ — OpenAI Help
- 21.How do I export my ChatGPT history and data? — OpenAI Help
- 22.How can I delete my account? — OpenAI Help
- 23.Safety best practices — OpenAI API Docs
- 24.Prompt engineering — OpenAI API Docs
- 25.Data, Privacy, and Security for Microsoft 365 Copilot — Microsoft Learn
- 26.Microsoft 365 Copilot requirements — Microsoft Learn
- 27.Microsoft 365 Copilot licensing — Microsoft Learn
- 28.Microsoft Privacy Statement — Microsoft
- 29.Gemini Apps Privacy Hub — Google Gemini Help
- 30.Google Privacy Policy — Google
- 31.AI tools for business — Google Workspace
- 32.Google Workspace Security — Google Workspace
- 33.Gemini API safety guidance — Google AI for Developers
- 34.Anthropic Privacy Center — Anthropic
- 35.Claude sensitive data help — Claude Help Center
- 36.Safeguards, warnings and appeals — Claude Help Center
- 37.Anthropic Consumer Terms — Anthropic
- 38.Anthropic Commercial Terms of Service — Anthropic
- 39.Reduce hallucinations — Anthropic Docs
- 40.Prompt engineering overview — Anthropic Docs
- 41.AI Risk Management Framework — NIST
- 42.Artificial Intelligence Risk Management Framework (AI RMF 1.0) — NIST
- 43.Artificial Intelligence Risk Management Framework: Generative Artificial Intelligence Profile — NIST
- 44.OWASP Top 10 for Large Language Model Applications — OWASP
- 45.LLM01:2025 Prompt Injection — OWASP GenAI Security Project
- 46.Security Guideline — HKCERT
- 47.AI Principles Overview — OECD.AI
- 48.Recommendation on the Ethics of Artificial Intelligence — UNESCO
- 49.ISO/IEC 42001:2023 — ISO
常見問題
公司用 ChatGPT 會否違反香港私隱條例?
不會因為使用 ChatGPT 就自動違反私隱條例。風險在於你輸入甚麼資料、原本收集目的是否容許這種使用、工具如何處理資料、公司有沒有安全措施和人工覆核。涉及個人資料或敏感公司資料時,應先取得內部批准和專業意見。
客戶資料可以貼入 ChatGPT 嗎?
不要把客戶姓名、電話、地址、身份證、完整對話、訂單明細、投訴內容或付款資料貼入未批准 AI 工具。即使是商業帳戶,也應先做資料分類、最小化、匿名化和工具條款檢查。
匿名化後是否一定安全?
不一定。如果內容仍可透過少量線索重新識別某人,或者混合了職位、日期、地點、事件和稀有資料,就可能仍有重識別風險。匿名化後也要做最小化,只放 AI 完成任務真正需要的資料。
免費版 ChatGPT 和公司版有甚麼私隱分別?
不同工具和方案的資料使用、保留、訓練、管理和安全功能可能不同,而且會更新。公司使用前應查看官方私隱、商業條款、資料控制和企業安全頁,並使用公司批准的帳戶和設定。
員工已經把資料貼入 AI,應該怎樣做?
先記錄日期、工具、帳戶、輸入內容、是否含個人資料和輸出結果,立即停止擴散,向主管、IT、資料保護或法律/合規負責人報告,再按公司事故流程評估是否需要通知受影響人士、客戶或監管機構。
公司需要一份 AI 使用政策嗎?
需要。政策應清楚列明可用、需批准、不可輸入的資料類別,指定獲批准工具,要求人工覆核,禁止輸入密碼、密鑰和高敏資料,並提供事故回報流程。
本文遵循我們的 編輯準則.
關於作者
HK Learn AI 編輯部
HK Learn AI 編輯部負責研究、查證同編寫每一篇內容,並引用官方及第一手來源。
此主題相關文章
GPT Image 2 教學:ChatGPT Images 2.5 生圖、改圖同中文字 Prompt,Free/Go/Plus 生圖分別
按 OpenAI Help Center 的官方步驟,教你喺 ChatGPT 網頁版和手機 App 生成第一張圖、用 Templates 和 Sketch 起手、局部改圖、寫準繁體中文字 prompt,再講清楚 GPT Image 2、Images 2.0 和 Images 2.5 的命名、Free/Go/Plus/Pro 生圖分別、水印與使用政策,以及香港支援地區狀態。資料核對日期:2026 年 9 月 15 日。

2026 AI 廣告製作全流程:腳本、角色、分鏡、生成、配音到剪輯
以虛構產品 Harbour Spark 示範一條 20 秒直式 DTC 廣告:由產品事實表、Claude 腳本、Nano Banana Pro 角色圖、Google Docs 分鏡、Higgsfield 的 Veo 3.1/Kling 3.0 逐鏡生成、ElevenLabs 粵語配音,到 CapCut 剪輯、成本、授權與逐鏡 QA。重點不是一鍵成片,而是每一鏡都可驗證、可重做、可交付。
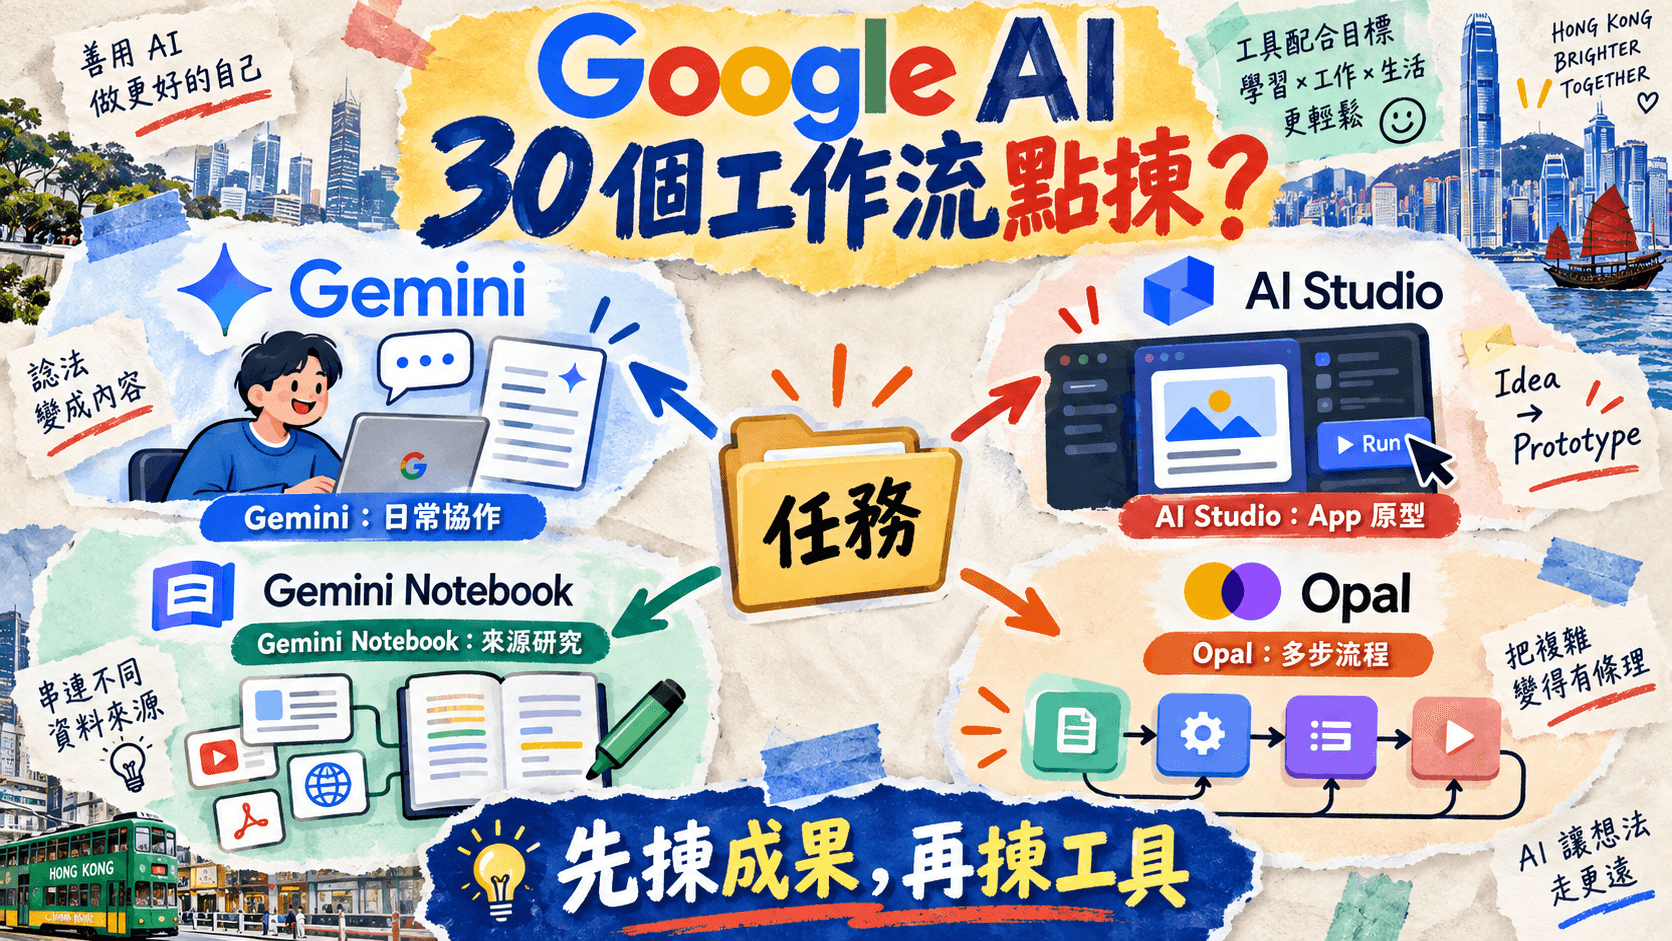
Google AI 生態 30 個工作流選擇指南:Gemini、AI Studio、Gemini Notebook 與 Opal 怎樣分工
不要再把所有任務塞進同一個聊天框。本文把 30 個實用工作流按一般協作、模型與 App 原型、來源型研究、視覺自動化四類重整,逐步解釋 Gemini、Google AI Studio、Gemini Notebook(原 NotebookLM)和 Opal 的選擇、交接、成本、權限、驗證與發布關卡;並補上 Gmail/Docs 三個入口的分別、Stitch 設計畫布、Flow 媒體與 AI credits、AI Studio TTS 的 Preview 風險,以及一人團隊的五層架構和 30 日導入計劃。