

本頁內容
難度
進階
所需時間
75 分鐘
你需要準備
OpenAI Agents SDK · Responses API · MCP · Microsoft Copilot Studio · Azure AI Foundry · Google ADK · n8n · Zapier · LangChain · LangGraph · CrewAI
開始之前
- 已清楚定義一個重複、可驗收、低風險的業務流程,例如查詢分類、報告草稿或內部資料整理
- 知道哪些資料可以給 AI 使用,哪些客戶資料、合約、財務或人事資料需要脫敏或禁止輸入
- 有基本審批人、錯誤回報、日誌和回滾安排,不會一開始就讓 agent 自動對外發訊息或改 production 資料
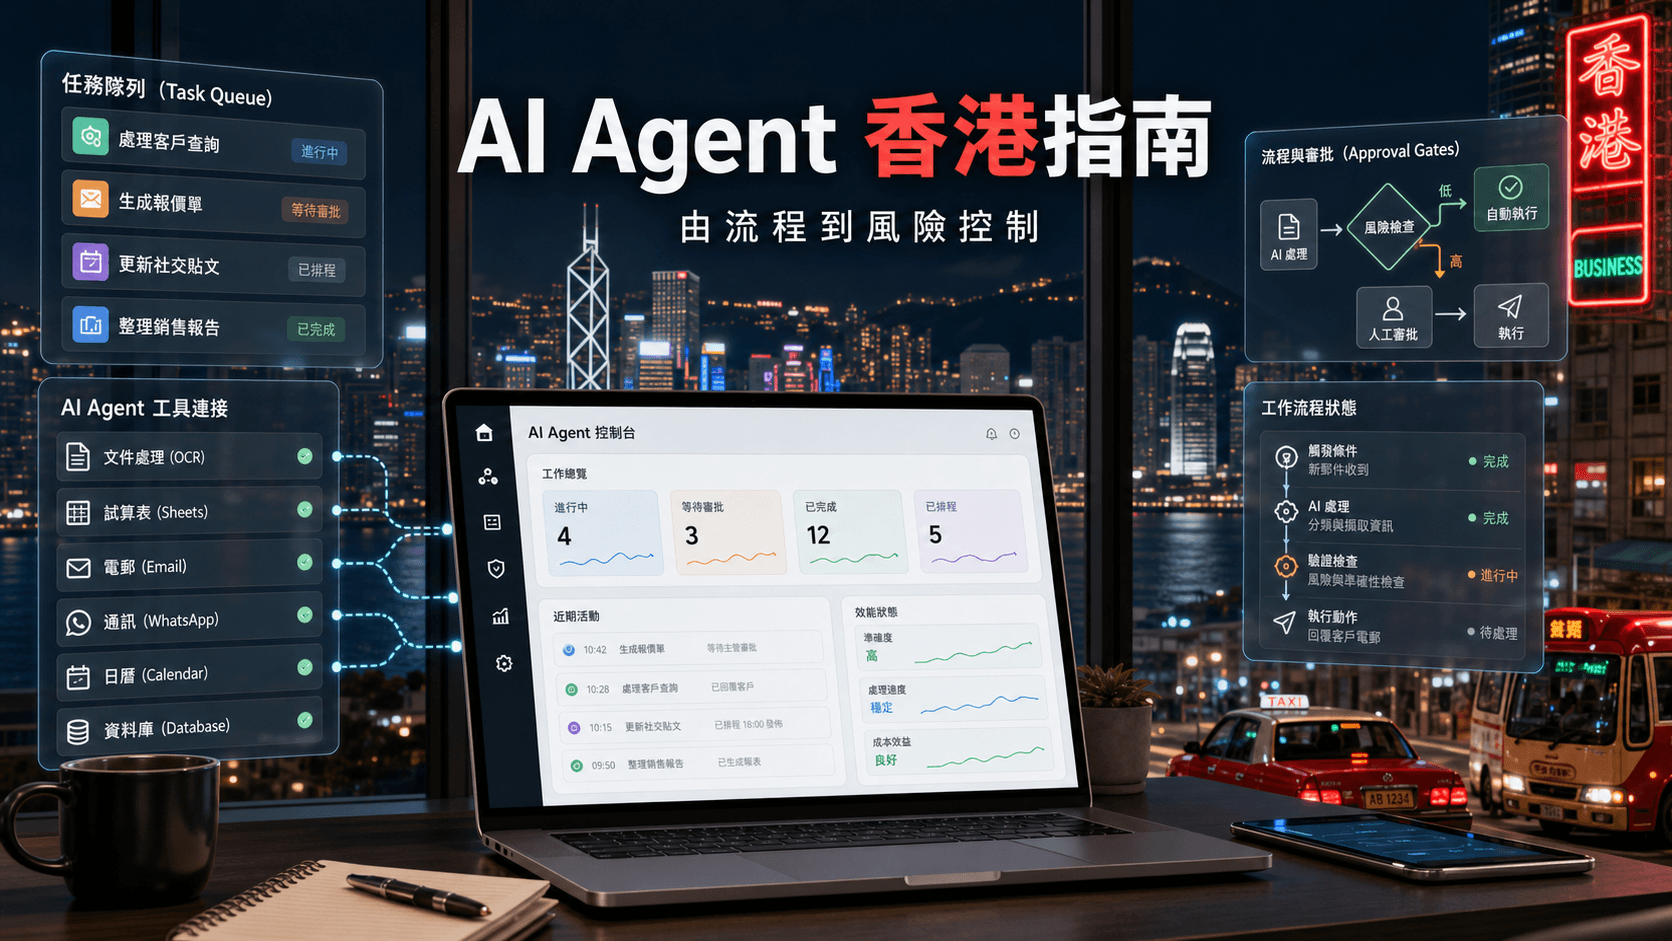
AI Agent 是 2026 年最多人問的 AI 題目之一。很多香港公司已經用過 ChatGPT、Copilot 或 AI 自動化工具,下一步自然會問:可不可以讓 AI 自己處理客服、銷售 follow-up、文件整理、報表、email、CRM 或內部流程?
答案是可以,但不要一開始就把 agent 當成完全自主的員工。比較實際的理解是:AI Agent 是一個受控的工作流程系統。它有目標、有指令、有可用工具、有可讀資料、有審批門檻、有日誌和監控,也有測試評估。設計得好,它可以節省重複工作;設計得差,它可能亂發訊息、改錯資料、洩露客戶資料或做出不應做的承諾。
本文不是法律、私隱、資訊安全或採購意見。本文原刊 2026 年 7 月 7 日,並於 2026 年 9 月 15 日併入本站原本獨立的「AI Agent 與 n8n 工作流概念」教學:新增 deterministic workflow 對照、成熟度路線、九個部件、工具與狀態設計、agent loop 與退出條件、guardrails 邊界、MCP 與 n8n 授權說明、平台選型表、查詢分流藍圖、evals、成本模型和規格模板,同時重新核對 OpenAI agents 文件、MCP 官方說明及 n8n 的 AI Agent node、Webhook、自託管與授權頁。AI agent 工具、MCP、生態、平台條款和香港法例會改變,正式上線前請核對供應商文件、PCPD 指引、公司資訊安全政策和相關專業意見。
關鍵字研究:香港用戶正在搜尋甚麼?
香港地區 autocomplete 顯示,AI Agent 搜尋需求集中在:
- 定義和入門:AI Agent、AI Agent 中文、AI Agent 教學、AI Agent 是甚麼、AI 代理人是甚麼。
- 本地需求:AI Agent 香港、香港 AI Agent 課程、香港用 AI Agent、香港可用的 AI Agent。
- 技術和工具:AI agent workflow、AI agent workflow design、AI agent tools、AI agent tools LangChain、AI agent tools n8n。
- 趨勢詞:agentic AI 中文、agentic AI 是甚麼、agentic AI 應用、agentic AI vs AI agent。
- MCP:MCP AI agent、MCP AI agent 是甚麼、MCP AI agent architecture、MCP AI agent n8n。
這些搜尋反映兩個意圖:一是理解概念,二是想落地工作流程。本文會把兩者連起來。
AI Agent 與普通 ChatGPT 有何不同?
普通 AI 對話通常是你問一句,它答一句。AI Agent 則會多幾個能力:
- 目標:例如「把今日客戶查詢分類並草擬回覆」。
- 狀態:知道現在處理到哪一步、哪些資料已查、哪些動作未完成。
- 工具:可以查 CRM、讀試算表、建立工單、草擬 email、搜尋知識庫或調用 API。
- 結構化輸出:用指定 JSON、表格或欄位格式輸出,方便系統接收。
- 審批:遇到高風險操作時停下來,等人批准。
- 監控:記錄輸入、工具調用、結果、錯誤和審批人。
所以 agent 的重點不是「更會聊天」,而是「可以在限制內完成一段流程」。
AI Agent 架構
一個可控 agent 至少要有以下六個部分:

模型
模型負責理解任務、推理下一步、產生輸出和決定是否使用工具。不要只看模型是否「聰明」,也要看成本、延遲、私隱、工具調用能力、結構化輸出和供應商政策。
指令
指令是 agent 的工作規則。它應該寫清楚:
- 任務目標和成功標準。
- 可以做和不可以做的事。
- 何時必須請人審批。
- 遇到資料不足或工具錯誤時怎樣處理。
- 輸出格式、語言、語氣和保密要求。
工具
工具可以是 email、calendar、WhatsApp、CRM、Google Sheets、Notion、Slack、ticketing system、資料庫、API、搜尋或內部知識庫。工具愈多,風險愈大;正式上線前要逐個設定權限和測試。
資料
Agent 需要上下文,但不代表可以讀所有資料。香港公司應先分類資料:
| 資料類型 | 例子 | Agent 權限建議 |
|---|---|---|
| 公開資料 | 網站 FAQ、產品頁、公開價目表 | 可讀,仍要檢查過期資料 |
| 內部一般資料 | SOP、培訓文件、模板 | 可讀,按部門限制 |
| 客戶資料 | 姓名、電話、電郵、查詢紀錄 | 最小化、脫敏、只讀優先 |
| 高敏感資料 | 合約、付款、醫療、財務、人事資料 | 通常不應給普通 agent 自動處理;需審批和專業規則 |
人手審批
人手審批不是阻慢流程,而是把風險鎖在可控範圍。以下操作應先要求人批准:
- 對外發出 email、WhatsApp、報價、合約或投訴回覆。
- 修改 CRM、訂單、付款、庫存、會計或 HR 系統。
- 刪除資料或覆蓋 production 記錄。
- 涉及醫療、金融、法律、保險、教育、招聘或安全建議。
- 使用客戶個人資料作新用途。
監控
每次 agent 執行都要留低記錄:輸入、檢索資料、工具調用、輸出、審批、錯誤、重試和最終結果。沒有日誌的 agent 不應進入重要流程。
香港中小企可以先做哪些場景?
| 場景 | Agent 可做甚麼 | 安全起步方式 |
|---|---|---|
| 客服查詢分類 | 把 WhatsApp/email 查詢分成報價、售後、投訴、技術問題 | 只分類和建議,不自動回覆 |
| 客服回覆草稿 | 根據 FAQ 和訂單狀態草擬繁中/英文回覆 | 人手批准後發出 |
| 銷售 follow-up | 整理 lead 資料、建議下一步、草擬 email | 不自動承諾價格或優惠 |
| 報告摘要 | 讀取試算表、整理 weekly summary、標記異常 | 只讀資料,不改原表 |
| 文件抽取 | 從 PDF、表格或 email 抽取欄位 | 抽取後由人核對才入系統 |
| 內部知識庫 | 回答 SOP、政策、產品資料問題 | 只引用批准文件,顯示來源 |
Agent 與 deterministic workflow:不要二選一
最可靠的自動化通常是「規則外殼+Agent 判斷核心」。能以程式清楚表達的規則,交給程式;只有需要理解語意、處理例外或選擇工具的部分,才交給模型。
| 工作 | 建議方式 | 原因 |
|---|---|---|
| 檢查電郵格式、必填欄、金額範圍 | 固定規則 | 可重現、便宜、容易測試 |
| 從自由文字判斷查詢類別 | Agent/模型+structured output | 語句形式多變,但輸出類別有限 |
| 計算折扣、稅額、到期日 | 程式或資料庫 | 不應接受概率性答案 |
| 從多個唯讀工具找齊背景 | 受限 Agent | 查詢順序視資料缺口而變 |
| 付款、刪除、退款、公開發布 | 規則+人工批准+受限工具 | 有副作用或不可逆 |
| 錯誤重試和 dead-letter queue | 工作流引擎 | 要有確定次數、延遲和告警 |
判斷準則很簡單:若同一輸入必須永遠得到同一結果,或錯誤一次便造成實際損失,優先使用 deterministic code;若輸入語意多變,而且錯誤可被 schema、政策或人工覆核攔截,才考慮 Agent。
成熟度路線:由單步輔助到受控自治

- 第 0 級—人工工具:模型只產生草稿,人手複製和執行。
- 第 1 級—單步增強:workflow 固定調用一次模型,輸出結構化分類或摘要。
- 第 2 級—工具選擇:Agent 可在少量唯讀工具之間選擇,但不能造成外部副作用。
- 第 3 級—受控動作:可提出寫入操作;schema、政策和人工批准通過才執行。
- 第 4 級—有限自治:只在明確範圍、預算、時限和評測門檻內自動運行,並有完整 trace 和停止機制。
每一級都要先取得基線數據,再決定是否升級。若第 1 級的分類仍不穩定,增加工具和循環只會把小錯誤放大。
一個可靠 Agent 的九個部件
| 部件 | 要寫清楚的內容 | 常見失敗 |
|---|---|---|
| 目標 | 要完成的業務結果和不包含範圍 | 「盡量幫忙」無法驗收 |
| 指示 | 角色、順序、政策、例外和輸出格式 | 規則互相衝突或只有口號 |
| 工具 | 名稱、用途、schema、權限、錯誤 | 工具太多、描述模糊、權限過大 |
| 狀態 | run ID、階段、輸入、工具結果、批准 | 重試後重複發送或失去進度 |
| 記憶 | 需要保留的上下文、來源、保存期 | 把所有歷史和私隱塞入 prompt |
| 規劃/路由 | 下一步可選動作和前置條件 | 模型可自由創造未授權步驟 |
| 退出條件 | 成功、求助、拒絕、逾時、預算 | 無限循環或過早宣稱完成 |
| 控制 | guardrails、批准、最小權限、冪等 | 只靠 system prompt 保安 |
| 觀察與評測 | logs、traces、資料集、指標、告警 | 只測 happy path |
OpenAI 現行 Agents 文件把 agent 定義為一個包含模型、instructions,並可選配 tools、guardrails、MCP、handoffs 和 structured outputs 的工作單元。這個定義很重要:工具和限制是設計的一部分,不是模型生成答案後才補上的附加項。
工具設計比提示詞更接近真正的權限系統
模型只能「建議」調用工具;真正執行工具的是你的 runtime。工具層要把危險能力切細,例如把 manage_customer 拆成 get_customer、draft_customer_note 和需要批准的 commit_customer_note。不要讓一個通用 HTTP、SQL 或 shell 工具接觸整個環境。
- 精準名稱和描述:何時用、何時不要用。
- 嚴格 schema:enum、長度、格式、必填欄和未知值。
- 最小權限:唯讀與寫入分開;服務帳戶只可接觸必要資料。
- 冪等鍵:重試不會重複發信、扣款或建立記錄。
- 逾時與錯誤碼:讓 workflow 分辨可重試、不可重試和要人工處理。
- 輸出最小化:只把下一步所需欄位送回模型,避免整份客戶記錄進入 context。
- 審計資料:run ID、工具版本、參數摘要、結果和批准人。
狀態不等於記憶:分開四個資料層
| 資料層 | 例子 | 存放原則 |
|---|---|---|
| 對話上下文 | 最近幾輪訊息、當前問題 | 設窗口和摘要,不要永久無限增長 |
| 執行狀態 | 目前節點、重試次數、批准、冪等鍵 | 由 workflow/runtime 持有,可暫停和恢復 |
| 業務記憶 | 客戶偏好、政策、知識文件 | 有來源、權限、版本、保存期和刪除流程 |
| 本地 runtime context | 登入使用者、database client、logger、密鑰 | 只讓程式和工具使用,不直接交給模型 |
Agent loop:用狀態機和可證明的完成條件

不要用一句「直到完成為止」作 loop。建立有限狀態,例如 RECEIVED → VALIDATED → NEEDS_CONTEXT → PROPOSED → AWAITING_APPROVAL → EXECUTED → VERIFIED,並為每個轉移寫明前置條件。
- 成功:有外部證據確認結果,而不是 Agent 自稱完成。
- 需要資料:列出缺少欄位,停止工具調用並詢問使用者。
- 需要批准:保存可恢復狀態,展示具體動作和參數。
- 安全拒絕:輸入違反政策或要求超出授權。
- 工具失敗:達到重試上限後進入人工 queue。
- 逾時/預算:達到最大步數、token、API 成本或 wall time。
- 低信心:分類或抽取未達門檻,不以猜測補齊。
成功也要可驗證。例如「已寄出」應由電郵服務回傳 message ID;「CRM 已更新」應再讀取目標記錄或檢查版本;「沒有重複」應由 idempotency key 和唯一約束保證。
Guardrails 與人工批准要放在正確邊界
OpenAI 文件把控制分成 input、output、tool guardrails,以及 human-in-the-loop approvals。它們不是同一件事:guardrail 是自動檢查;批准是把 run 暫停,等待人或政策批准/拒絕,再由同一狀態恢復。
| 位置 | 檢查 | 例子 |
|---|---|---|
| 輸入前 | 格式、個人資料、越權、prompt injection | 外部文件不可直接變成工具指令 |
| 模型輸出後 | schema、引用、敏感內容、承諾 | 價格和政策必須有批准來源 |
| 工具調用前 | 參數、權限、資源、風險 | 只可更新指定客戶的草稿欄 |
| 工具調用後 | 結果、錯誤、資料量、異常 | 返回過量客戶資料立即截斷和告警 |
| 副作用前 | 人看見具體差異並批准 | 顯示收件人、正文、金額和回滾方式 |
批准不是橡皮圖章:畫面要顯示將要做甚麼、影響誰、使用哪個帳戶、關鍵參數、預期成本及能否回復。批准要綁定該次 payload;payload 改變便要重新批准。
MCP、function calling、n8n、Copilot Studio 點樣分?
不同工具處理不同層面:
- Function calling / tool calling:讓模型用固定格式要求系統執行某個工具,例如查訂單或建立 ticket。
- MCP:提供較一致的方法,讓 AI 應用連接不同工具、資料和上下文。
- n8n / Zapier:適合 no-code/low-code workflow,把 AI 節點和業務系統串起來。
- Copilot Studio:適合 Microsoft 365/Teams/企業流程和內部 agent。
- LangChain / LangGraph / CrewAI / OpenAI Agents SDK:適合開發團隊做更高控制度、自定工具和測試的 agent。
選型時不要只問「哪個最強」。先問:
- 是否需要接公司現有系統?
- 是否有技術團隊維護?
- 是否需要詳細日誌和 evals?
- 資料是否可放入該平台?
- 可否做到最小權限和人手審批?
MCP 再說清楚一點
MCP 官方文件把它定義為「an open-source standard for connecting AI applications to external systems」,並以 USB-C 作比喻:正如 USB-C 提供標準化的裝置連接方式,MCP 提供標準化的方式,讓 AI 應用連接資料來源(例如本機檔案、資料庫)、工具(例如搜尋、計算)和工作流程(例如專門提示)。官方亦指出它是開放協定,Claude、ChatGPT、Visual Studio Code、Cursor 等客戶端都支援,所以可以「build once and integrate everywhere」。
對中小企而言,重點不是「支援 MCP=更安全」。MCP 減少的是整合工作量,不是權限風險:一個 MCP server 能讀寫甚麼、由哪個帳戶授權、寫入前有沒有人批准、日誌會否記下完整 payload,仍要逐項設計。把 MCP 當成接線標準,把上文的工具設計、狀態分層和批准邊界當成安全設計。
n8n:授權名稱和自託管責任要說準確
n8n 是 workflow orchestration 平台,也提供 AI Agent node。官方文件指出目前所有 AI Agent node 都以 Tools Agent 運作,而且「You must connect at least one tool sub-node to an AI Agent node」。這正好說明 Agent 和普通模型節點的差別:Agent 能在受限工具之間選擇動作,而整條 workflow 仍可用普通節點控制觸發、驗證、分支、批准、重試和輸出。
授權方面要說準確:n8n 採用 Sustainable Use License,官方自述屬 fair-code/source-available,並明確寫「according to the Open Source Initiative (OSI), open source licenses can't include limitations on use, so we do not call ourselves open source」。一般內部商業、個人和非商業使用有較大空間;把 n8n 白標轉售、託管並就存取收費,或讓產品價值主要來自 n8n 功能,則受限制,使用前應閱讀現行條款。
自託管代表控制,也代表責任:官方 hosting 文件說明自託管在沒有 license key 時運行 Community edition。你可以選擇網絡和資料邊界,但亦要負責 TLS、資料庫、加密金鑰、憑證、備份、升級、worker、queue、監察、容量、事故和復原。團隊未準備好做這些工作時,managed cloud 可能有較低總風險。
平台選型:用同一張需求表,不要比較 connector 總數
| 評估維度 | 要實測的問題 | 證據 |
|---|---|---|
| 觸發 | 排程、webhook、表單、訊息、事件是否滿足場景? | 實際成功觸發和重試記錄 |
| 工具/整合 | 必要服務有原生 connector、HTTP API 或自訂插件嗎? | 以真實 sandbox 完成讀寫 |
| Agent 控制 | 可否限制工具、schema、步數、批准和 fallback? | 惡意和錯誤測試 |
| 資料邊界 | 資料在哪個地區、保存多久、誰可存取? | DPA、私隱文件和帳戶設定 |
| 託管 | managed、self-host 或 hybrid 是否可行? | 架構圖和責任矩陣 |
| 觀察 | 有 execution logs、trace、重播、匯出和告警嗎? | 一次完整故障演練 |
| 版本/出口 | workflow、prompt、資料和程式能否匯出及回復? | 由零重建測試 |
| 成本 | 平台、執行、模型、第三方 API、儲存和人工各多少? | 以 100/1,000 次實跑計算 |
| 團隊能力 | 誰維護、更新、除錯和事故處理? | RACI 和值班安排 |
先按場景給每個維度 1–5 權重,再用同一個 prototype 為候選平台評 1–5 分。總分只作討論起點;任何硬性要求,例如指定資料地域、必須自託管或必須有人手審批,應先作 pass/fail gate,不能由其他高分抵銷。至於 Coze 等平台,官方條款和開發者文件顯示可用來建立 bot/software 並提供 API 與插件,但功能、方案、地區、配額和價格會改變,應以登入後的官方文件和控制台為準。
Agent 風險檢查
上線前至少要做以下五項檢查:

權限最小化
一開始只給 agent 它真正需要的權限。能 read-only 就不要給 write;能只讀某張表就不要讀整個資料庫;能用測試環境就不要直連 production。
人手審批
所有對外訊息、金錢、合約、敏感資料、刪除、production 修改和高風險行業建議,都應該先停下來請人批准。審批畫面要讓人清楚看到 agent 根據甚麼資料作出建議。
日誌追蹤
日誌應記錄工具輸入、工具輸出、agent 判斷、最終行動、審批人和時間。日誌既是 debug 工具,也是出事後追查責任和改善流程的基礎。
測試評估
不要只用一兩個 demo 測試。建立一組測試案例,包括正常、模糊、惡意、缺資料、工具失敗和高風險場景。每次改 prompt、模型、工具或資料來源後都要重跑。
資料脫敏
在普通 AI 工具或外部平台處理資料前,先刪除或遮蔽不必要的姓名、電話、電郵、地址、身份證、付款資料、合約細節和商業機密。能用匿名 ID 就不要用真實客戶資料。
Agent 指令模板
你是 [公司/部門] 的內部 AI agent。
任務:協助處理 [流程名稱]。

可做:
- 讀取 [批准資料來源]
- 產生 [草稿/摘要/分類/建議]
- 使用 [工具清單]

不可做:
- 不可對外發送訊息,除非人手批准
- 不可修改、刪除或覆蓋 production 資料
- 不可編造政策、價錢、合約條款或專業建議
- 不可處理未脫敏的高敏感資料

遇到以下情況必須停下並要求人手審批:
- 資料不足或互相矛盾
- 涉及投訴、退款、法律、醫療、金融、保險、人事或安全
- 需要發送外部訊息
- 需要改系統資料

輸出格式:
- 任務摘要
- 使用資料來源
- 建議行動
- 需要審批的原因
- 風險級別:低 / 中 / 高
30 日 AI Agent 落地計劃
| 時間 | 工作 | 交付物 |
|---|---|---|
| 第 1-3 日 | 選一個低風險流程,定義成功標準和不准做的事 | Agent 任務卡 |
| 第 4-7 日 | 整理資料分類、工具清單、權限和審批人 | 資料和權限表 |
| 第 8-14 日 | 建立 read-only 或 draft-only prototype | 測試版 agent |
| 第 15-21 日 | 建立測試案例、日誌、錯誤處理和人手審批 | 測試報告和審批流程 |
| 第 22-30 日 | 小範圍試行,量度節省時間、錯誤率和人工覆核成本 | 試行結果和下一步決定 |
第一個專案藍圖:客戶查詢分流與回覆草稿
這個專案有真實價值,但不會讓 Agent 自動退款或直接發信,適合作為第一個受控 prototype。
| 步驟 | 實作 | 控制/驗收 |
|---|---|---|
| 1. Trigger | Webhook 或測試表單接收查詢 | 驗證簽名、大小和 request ID |
| 2. Validate | 普通節點檢查必填欄和語言 | 失敗即回 4xx,不調用模型 |
| 3. Redact | 刪除非必要個資和附件內容 | 保存原文的權限與模型輸入分開 |
| 4. Classify | 模型輸出 category、urgency、missing_fields | 嚴格 JSON schema 和 enum |
| 5. Retrieve | 只查批准的知識庫/訂單唯讀工具 | 工具最多三次,回傳最小欄位 |
| 6. Draft | 生成摘要和回覆草稿 | 不可承諾退款、折扣或日期 |
| 7. Guard | 檢查敏感資料、政策、引用和 schema | 不合格返回重寫一次,其後人工 |
| 8. Approve | 客服查看原文、資料來源和草稿 | 批准、修改或拒絕;記錄理由 |
| 9. Commit | 人手批准後才建立 CRM draft | idempotency key,先不自動寄出 |
| 10. Evaluate | 保存去識別 trace 和最終人工版本 | 量度分類、改寫、成本和延遲 |
在 n8n 實作:由外向內逐層收窄
- 建立測試 Webhook:先用 test URL;正式發布 workflow 後才改用 production URL。n8n 官方 Webhook 文件列明可選 Basic auth、Header auth、JWT auth 或 None,亦提供 IP allowlist 限制誰可以呼叫觸發 URL;正式 endpoint 不應沿用無認證預設。
- 固定驗證:用普通節點檢查
request_id、message、locale和大小;非法輸入立即結束。 - 建立 structured output:只容許預先定義 category;未知便輸出
other,不要自由創造標籤。 - 加入 AI Agent node:連接 chat model 和最少量唯讀工具;system message 寫清楚目標、禁止事項和 tool budget。
- 把寫入拆開:Agent 只產生
proposed_action;普通 workflow 驗證後進入人手批准。 - 保存狀態:以 request ID 和 idempotency key 關聯輸入、工具調用、批准與最終結果。
- 錯誤分流:429/timeout 可指數退避;驗證錯誤不可重試;未知故障進人工 queue。
- 加入觀察資料:記錄節點時間、模型用量、工具次數、分類、批准和錯誤,但遮蔽 secret 和敏感內容。
- 先以 draft 模式上線:至少收集一段時間的人手改寫和錯誤資料,才考慮自動提交低風險類別。
需要定時執行而不是被動觸發時,n8n 的 Schedule Trigger 可按固定時間、間隔或 cron 執行;同樣要處理重複執行、失敗重試和告警。
可直接複製的 Agent 指令範例
角色:你是客戶查詢分流 Agent,只處理產品使用和訂單狀態。
目標:輸出 category、urgency、language、missing_fields、draft_summary。
可用工具:lookup_order(唯讀)、search_help_center(唯讀)。
規則:
1. 未有 order_id 時不要猜訂單;把 order_id 加入 missing_fields。
2. 不可承諾退款、折扣或送貨日期。
3. 任何付款、健康、安全或法律內容一律標記 human_review。
4. 工具無結果時,保留 unknown;不要把不存在寫成已確認。
5. 最多調用三次工具,之後必須成功、求助或停止。
輸出:嚴格符合指定 JSON schema,不要加入額外文字。
評測:不是問「看起來聰明嗎」
OpenAI 的 agent evals 文件建議先看 trace,再把已知良好行為整理成可重複 dataset 和 eval runs。Trace 應包含模型調用、工具調用、guardrails、handoffs 和最終結果,讓你知道錯在分類、工具、資料、政策還是 orchestration。
| 指標 | 量度方式 | 例子門檻 |
|---|---|---|
| 任務成功率 | 由人手標註的 end-to-end 結果 | 正常案例 ≥ 95% |
| 工具選擇 | 是否在需要時選對工具並避免多餘調用 | 關鍵工具 precision/recall |
| Schema 合格率 | 第一輪輸出可否通過驗證 | ≥ 99% |
| 錯誤副作用 | 未批准寫入、重複發送、錯客戶 | 必須為 0 |
| 人手改寫率 | 草稿與最終版本差異 | 按類別和語言追蹤 |
| 批准命中 | 高風險是否全部停下;低風險是否過度攔截 | 高風險 recall 100% |
| 成本和延遲 | p50/p95、模型和第三方費用 | 符合 SLO 和單次預算 |
| 可恢復性 | 逾時、429、工具 500、批准隔夜 | 不重複且可由狀態恢復 |
測試集至少包括:常見正常案例和不同寫法;缺欄、矛盾、拼錯、混合語言和極長輸入;工具沒有結果、回傳部分資料、429、timeout 和 500;外部內容內含惡意指令或要求洩露資料;要求付款、退款、刪除、改權限或跨客戶存取;重複 webhook、重播舊 request、批准後 payload 被更改。
成本:計算完整單位經濟
| 成本 | 容易漏算的項目 |
|---|---|
| 平台 | 方案、execution、concurrency、協作、企業功能 |
| 模型 | input、output、cached tokens、重試、embedding、圖片或語音 |
| 第三方 | 搜尋、電郵、CRM、OCR、儲存、向量資料庫 |
| 基建 | 主機、資料庫、queue、object storage、備份、網絡 |
| 營運 | 監察、升級、事故、值班、權限審查、資料刪除 |
| 人手 | 批准、改寫、例外、標註、評測和支援 |
用實際 prototype 跑 100 次,再按正常、長輸入、工具失敗和人手批准分組。平均成本會掩蓋最貴的 p95;亦要量度每個成功任務,而不是每次模型調用。若 Agent 經常重試或需要大量人手改寫,看似便宜的單次 API 價格可能沒有意義。
可直接複製的 Agent Workflow 規格模板
# 1. 業務目標
使用者:
成功結果:
不包含範圍:
風險等級:

# 2. 輸入與資料
觸發方式:
必要欄位與 schema:
敏感資料:
可信來源優先次序:
保存期與刪除:

# 3. Deterministic workflow
固定驗證:
固定計算:
固定路由:
錯誤與重試:

# 4. Agent
目標:
Instructions:
Structured output:
可用工具:
最大步數/時間/成本:
不可猜測事項:

# 5. Tools
每個工具的 schema、權限、timeout、錯誤碼、冪等鍵和審計資料。

# 6. State 與 memory
Run state:
Conversation context:
Business memory:
只屬 runtime 的依賴/密鑰:

# 7. Controls
Input/output/tool guardrails:
需要人手批准的工具和參數:
Approval payload 與恢復方式:

# 8. Exit conditions
成功:
需要更多資料:
需要人手:
拒絕:
工具失敗:
逾時/預算超限:

# 9. Observability 與 evals
Trace 欄位:
測試資料集:
指標與門檻:
告警:
版本與 rollback:

# 10. 上線策略
Shadow → Draft → Approved action → Limited automation
每一階段的升級條件和停機條件:
哪些場景暫時不應交給 Agent?
- 自動批准付款、退款、折扣或合約。
- 自動刪除、合併或覆蓋 production 資料。
- 未經覆核就對外提供法律、醫療、金融、保險或安全建議。
- 未經同意使用客戶資料作新用途。
- 自動處理員工紀律、招聘篩選或敏感 HR 決定。
- 連接太多工具但沒有日誌、權限和回滾。
應該追蹤哪些 KPI?
- 每週處理任務數。
- 平均節省時間。
- 需要人手修改的比例。
- 錯誤工具調用次數。
- 高風險任務被正確攔截的比例。
- 客戶或員工滿意度。
- 資料外洩、越權、誤發、重試和失敗次數。
- 每個任務的成本和人工覆核成本。
延伸閱讀
- n8n 2026 自動化用例與選型:甚麼情況值得選 n8n,以及一條仍可控制的 inbox triage 流程。
- n8n Structured Output 與 Switch 語意路由:本文第 4 步「Classify」的完整節點實作。
- n8n、Claude Code、Google AI Studio 工具選型:比較自動化平台、coding agent 和快速 App 建構環境。
- n8n 本機 Docker 安裝:想先在自己電腦試自託管時的起步。
- Claude Code MCP 教學:把本文的 MCP 概念落到一個具體客戶端的 scope、權限和安全設定。
- AI 輔助研究流程:當 Agent 要處理資料搜集和證據時的驗證關卡。
- 香港 ChatGPT 私隱指南:把公司資料交給 agent 前的資料分類與帳戶設定。
總結:Agent 的價值在於可控,不在於全自動
AI Agent 可以成為香港中小企的實用工具,但前提是你把它設計成可控流程,而不是放任的自動員工。最好的第一步不是追最新框架,而是選一個低風險、可驗收、可回滾的流程,給 agent 最少權限,要求它只做草稿或建議,加入人手審批、日誌和測試,再逐步擴大。
當 agent 有清楚目標、工具邊界、資料規則、審批門檻和監控,你就可以把 AI 從「聊天助手」提升成真正的營運能力。
資料來源與引用
我們附上第一手及官方來源,方便你逐一核實。
- 1.Agents — OpenAI API Docs
- 2.Responses API — OpenAI API Docs
- 3.Tools — OpenAI API Docs
- 4.Function calling — OpenAI API Docs
- 5.Structured Outputs — OpenAI API Docs
- 6.Evals — OpenAI API Docs
- 7.Safety best practices — OpenAI API Docs
- 8.Prompt engineering — OpenAI API Docs
- 9.OpenAI Usage Policies — OpenAI
- 10.Enterprise Privacy at OpenAI — OpenAI
- 11.Model Context Protocol introduction — Model Context Protocol
- 12.Model Context Protocol architecture — Model Context Protocol
- 13.Model Context Protocol specification — Model Context Protocol
- 14.Tool use overview — Anthropic Docs
- 15.Model Context Protocol — Anthropic Docs
- 16.Building effective agents — Anthropic
- 17.Microsoft Copilot Studio documentation — Microsoft Learn
- 18.What is Microsoft Copilot Studio? — Microsoft Learn
- 19.Agents in Microsoft 365 Copilot — Microsoft Learn
- 20.Azure AI Foundry Agent Service — Microsoft Learn
- 21.Semantic Kernel Agent Framework — Microsoft Learn
- 22.Evaluate generative AI applications — Microsoft Learn
- 23.Google Agentspace overview — Google Cloud
- 24.Agent Development Kit — Google
- 25.Vertex AI Agent Engine overview — Google Cloud
- 26.Function calling — Google Cloud
- 27.Evaluate generative AI models and applications — Google Cloud
- 28.LangChain overview — LangChain Docs
- 29.Agents — LangChain Docs
- 30.LangGraph overview — LangChain Docs
- 31.LangSmith evaluation — LangSmith Docs
- 32.CrewAI introduction — CrewAI Docs
- 33.CrewAI agents — CrewAI Docs
- 34.AI in n8n — n8n Docs
- 35.AI Agent node — n8n Docs
- 36.AI workflow examples — n8n Docs
- 37.Zapier AI Actions — Zapier Help
- 38.AI agents: What they are and how to use them — Zapier
- 39.OWASP Top 10 for LLM Applications — OWASP GenAI Security Project
- 40.OWASP Top 10 for Large Language Model Applications — OWASP
- 41.AI Risk Management Framework — NIST
- 42.Secure by Design for generative AI — CISA
- 43.Guidelines for secure AI system development — UK NCSC
- 44.The Personal Data (Privacy) Ordinance at a glance — PCPD
- 45.Artificial Intelligence: Model Personal Data Protection Framework — PCPD
- 46.Guidance on collection and use of personal data through the internet — PCPD
- 47.Personal Data (Privacy) Ordinance Cap. 486 — Hong Kong e-Legislation
- 48.Copyright Ordinance Cap. 528 — Hong Kong e-Legislation
- 49.Copyright — Intellectual Property Department
- 50.Trade Descriptions Ordinance Cap. 362 — Hong Kong e-Legislation
- 51.Avoiding Social Engineering and Phishing Attacks — CISA
- 52.Data Security — FTC
- 53.Agent definitions — OpenAI
- 54.Guardrails and human review — OpenAI
- 55.Evaluate agent workflows — OpenAI
- 56.Safety in building agents — OpenAI
- 57.What is the Model Context Protocol (MCP)? — Model Context Protocol
- 58.AI Agent node — n8n
- 59.Webhook node — n8n
- 60.Schedule Trigger node — n8n
- 61.Host n8n (self-hosting) — n8n
- 62.Sustainable Use License — n8n
- 63.Coze Developer Documentation — Coze
常見問題
AI Agent 是甚麼?
AI Agent 是一種以目標、指令、工具和資料為核心的 AI 工作流程。它不只回答問題,還可以根據情境選擇工具、查資料、產生結構化輸出、等待人手審批和執行下一步。
AI Agent 與 ChatGPT 有甚麼不同?
ChatGPT 多數是對話式助手;AI Agent 通常會連接工具和流程,例如查 CRM、整理試算表、建立工單、草擬 email 或更新系統。不過 agent 應該受權限、審批、日誌和測試約束。
香港中小企最適合先做哪類 AI Agent?
最適合由低風險、可覆核、可回滾的場景開始,例如查詢分類、客服回覆草稿、報告摘要、銷售 follow-up 草稿、文件資料抽取和內部知識庫問答。不要第一步就讓 agent 自動付款、刪資料或對外作高風險承諾。
MCP 對 AI Agent 有甚麼用?
MCP 是一種讓 AI 應用以較一致方式連接外部工具、資料和上下文的協議。它可以降低每個工具都要自定整合的複雜度,但仍要做好權限、審批、日誌和資料保護。
AI Agent 是否一定要寫程式?
不一定。Copilot Studio、n8n、Zapier 等工具可以做 no-code 或 low-code agent/workflow;OpenAI Agents SDK、LangChain、LangGraph、CrewAI 和自建系統則適合更高控制度和技術團隊。
所有自動化都應改成 Agent 嗎?
不應。固定欄位驗證、金額計算、格式轉換、權限檢查和已知路由通常應使用可預測程式。Agent 適合處理非結構文字、模糊分類、摘要、資料缺口判斷或在多個安全工具之間選擇。最可靠架構通常是規則流程包住一小段 Agent。
n8n 是開源軟件嗎?自託管是否等於免費?
n8n 官方把產品描述為 fair-code/source-available,主要使用 Sustainable Use License,並明確表示按 OSI 定義不稱自己為 open source。一般內部商業、個人和非商業用途空間較大,但白標轉售、託管並收費提供存取等情況受限制。自託管方面,Community edition 可在沒有 license key 下運行,但主機、資料庫、備份、監察、升級、保安、值班和模型 API 仍有成本。
Agent 的記憶是不是把所有對話永久保存?
不是。對話上下文、執行狀態、業務資料、長期偏好和密鑰是不同資料類型,應有不同保存期、權限和刪除政策。模型只應看到完成當前任務所需的最小資料;密鑰和資料庫連線應留在 runtime,不應放入 prompt。
甚麼操作一定要人手批准?
至少包括付款、退款、取消、刪除或覆寫資料、向外發訊息、公開發布、改權限、執行程式、接觸敏感資料及不可逆操作。是否批准應綁定具體工具、參數和預覽結果,不能只問一句「是否繼續」;payload 改變便要重新批准。
AI Agent 上線前要測試甚麼?
至少測試正常案例、邊界案例、錯誤工具調用、prompt injection、資料外洩、權限越界、人工審批、日誌是否完整、失敗後是否會重試或停止,以及輸出是否符合格式和商業規則。
本文遵循我們的 編輯準則.
關於作者
HK Learn AI 編輯部
HK Learn AI 編輯部負責研究、查證同編寫每一篇內容,並引用官方及第一手來源。
此主題相關文章
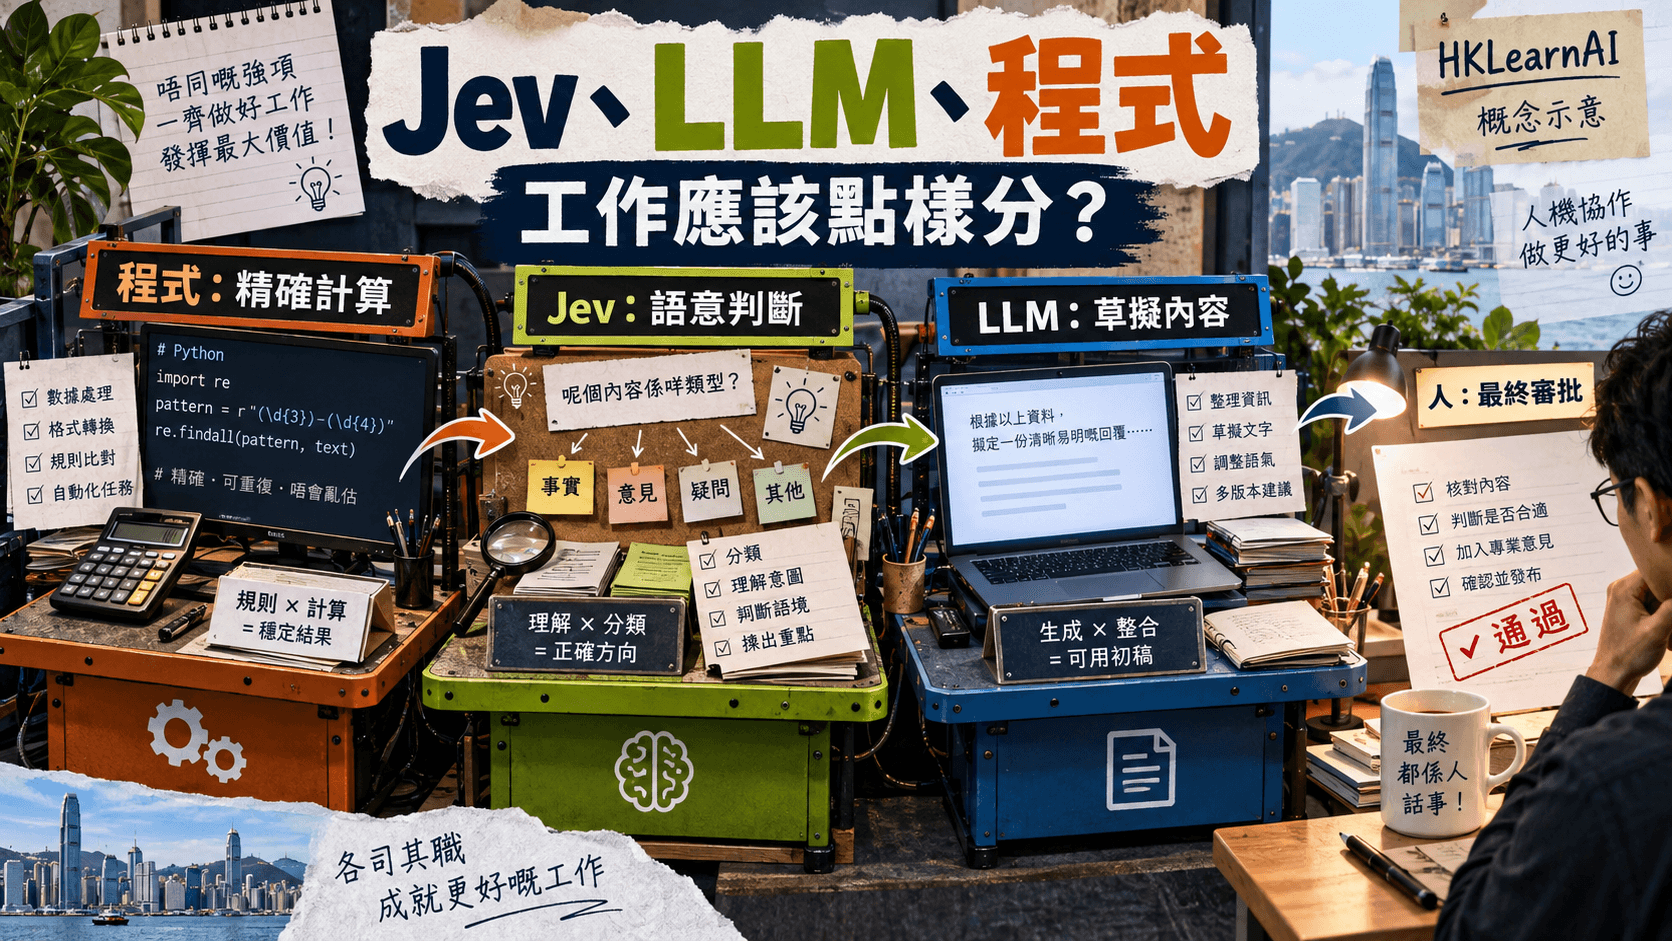
Jev vs LLM 點分工?程式、決策模型與生成模型的混合架構指南
比較 Jev、LLM 與普通程式的責任:客服分類、RAG 段落選擇、候選值抽取、草稿生成與權限驗證,附分階段呼叫及失敗回退設計。
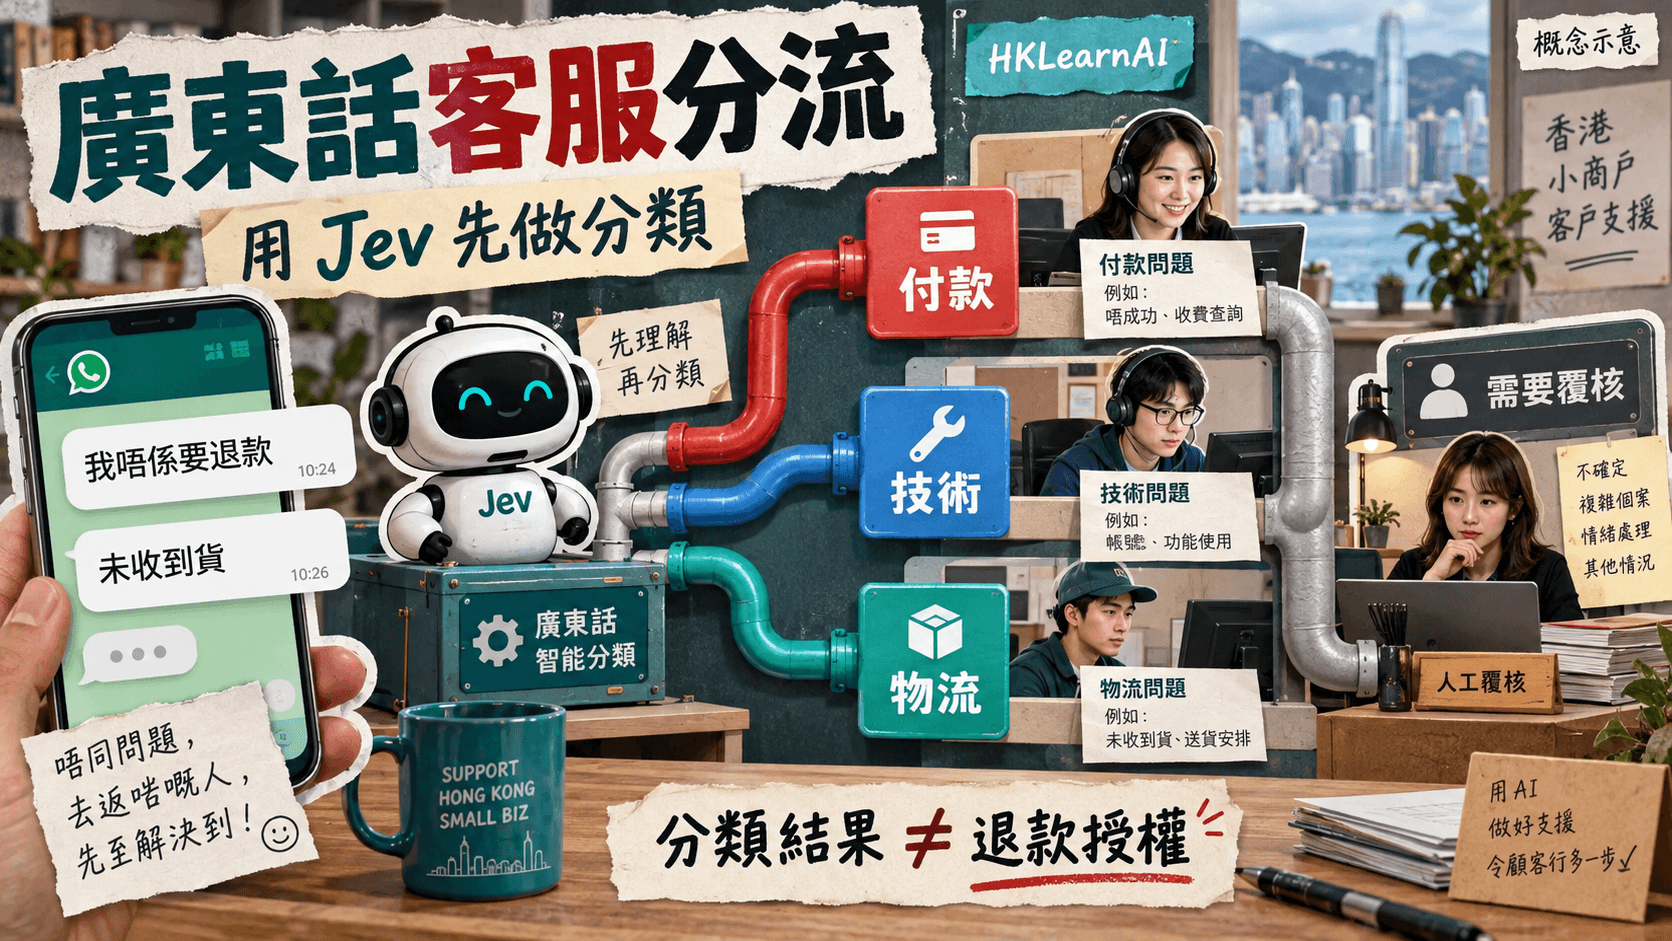
Jev 廣東話客服分流教學:否定句、中英夾雜、付款與物流意圖測試
用十二句原創廣東話客服測試設計 Jev 分流,處理否定、引述、中英夾雜及多意圖;把付款分類與退款授權分開,附可用 request 與驗收方法。
Jev AI 自動化完整教學:由 state、問題設計到測試與上線
把 Jev 接入可驗收的工作流:定義 state、拆解原子問題、程式規則、留出集、影子模式與回退,附香港客服規格和交付清單。